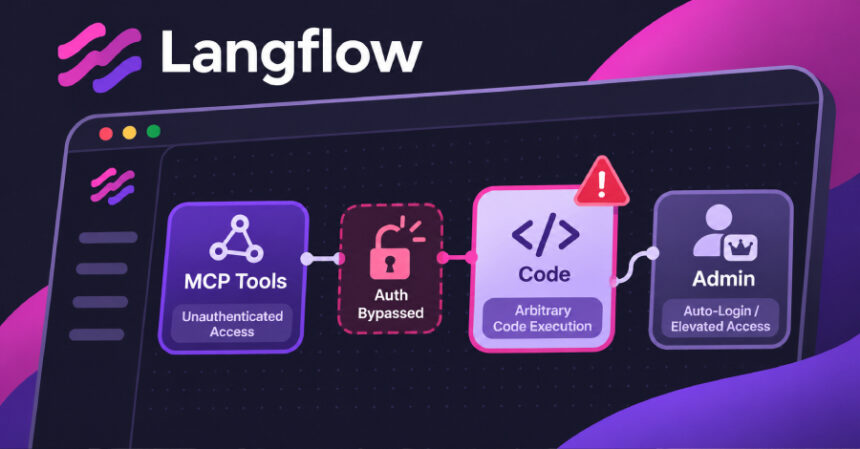
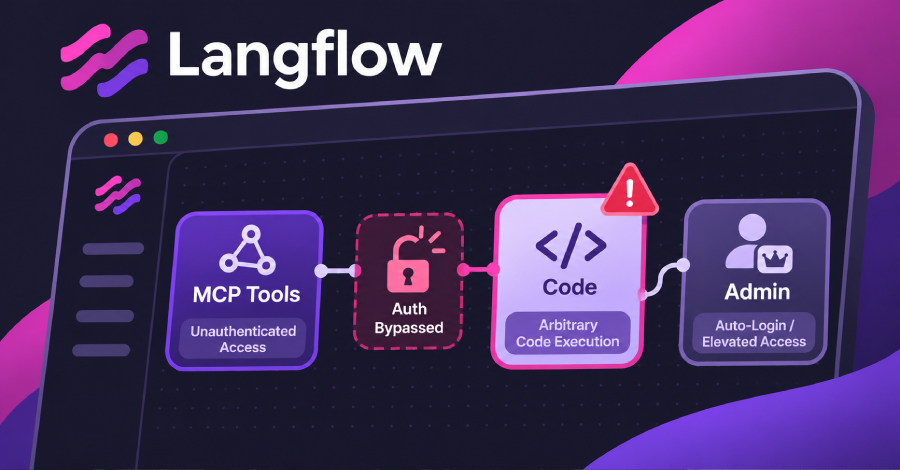
Dy dobësi kritike në Langflow mund t’u lejojnë sulmuesve në distancë, pa llogari, të anashkalojnë autentikimin ose të ekzekutojnë kod arbitrar, sipas IBM. Preken versionet 1.0.0–1.12.8 të mjetit me burim të hapur për ndërtimin e agjentëve dhe rrjedhave të punës me AI. I vetmi korrigjim është versioni 1.13.0.
Buletini i IBM, i publikuar më 28 tetor dhe përditësuar të nesërmen, përshkruan katër dobësi. Njëra lejon ekzekutimin e kodit përmes listimit të mjeteve të Model Context Protocol (MCP). Një modul publik në Metasploit për anashkalimin e autentikimit, CVE-2026-93680, lidhet pa kredenciale dhe liston mjetet e serverit, por nuk ekzekuton kod apo komanda.
Cilësimi LANGFLOW_AUTO_LOGIN, aktiv si parazgjedhje në versionin 1.12.8, i identifikon përdoruesit si superpërdorues pa kërkuar hyrje. Kodi paralajmëron se ai anashkalon autentikimin dhe duhet përdorur vetëm në mjedise zhvillimi. IBM nuk sqaron nëse serverët me këtë cilësim të çaktivizuar mbeten të cenueshëm.
Versioni 1.13.0, i publikuar më 22 tetor, e çaktivizon hyrjen automatike si parazgjedhje. IBM nuk ofron zgjidhje të përkohshme për serverët që nuk mund të përditësohen. Deri në përditësimin e katalogut të CISA-s më 30 tetor, asnjëra nga dy dobësitë kritike nuk figuronte në listën e dobësive të shfrytëzuara.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.