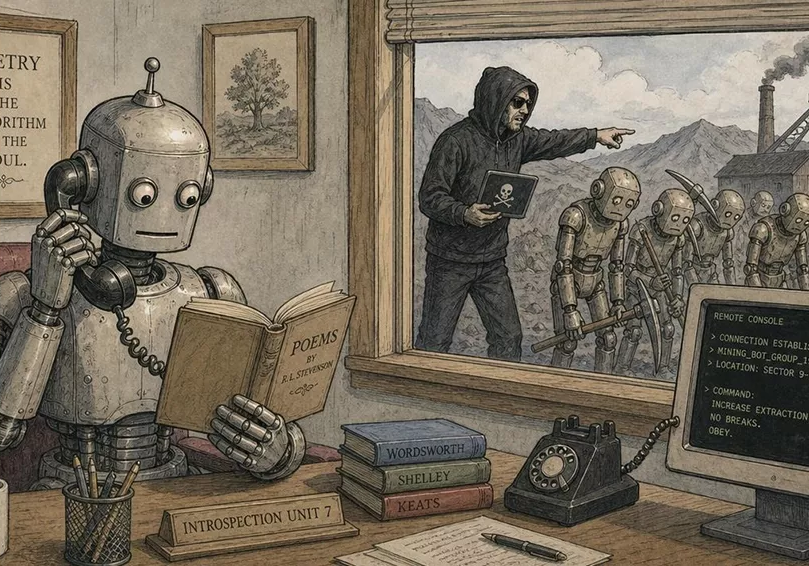
Mbi 3,400 "servera viktimash" u goditën nga malware kriptomining PoeLLM gjatë një fushate të quajtur Canto Incognito, e ndjekur që nga prilli 2026, raporton ekipi i hulumtimit të sigurisë kibernetike të Lumen, Black Lotus Labs. "Mekanizmi i komandës dhe kontrollit (C2)" i malware përdori kodimin e adresës përmes katër fjalëve në një poemë me dy stenda në GitHub, të ndryshuar 11 herë deri më tani, për të drejtuar hostët e prekur në serverët e rinj C2.
Burimi: Tom’s Hardware — lexoni artikullin e plotë në anglisht.