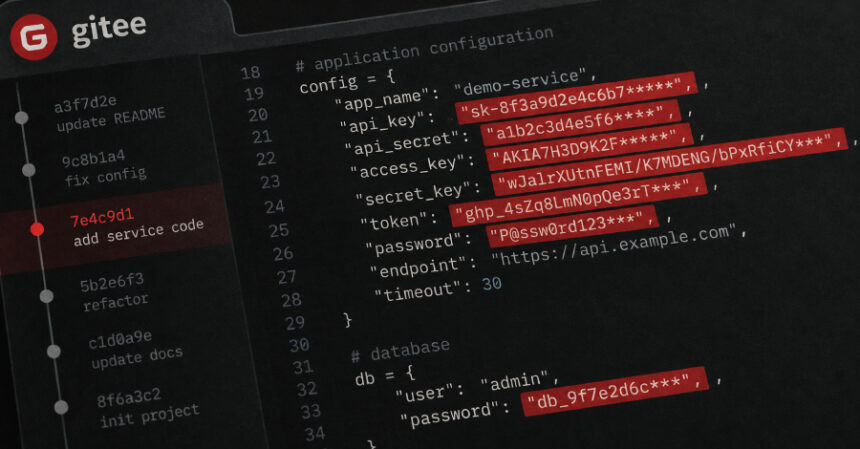
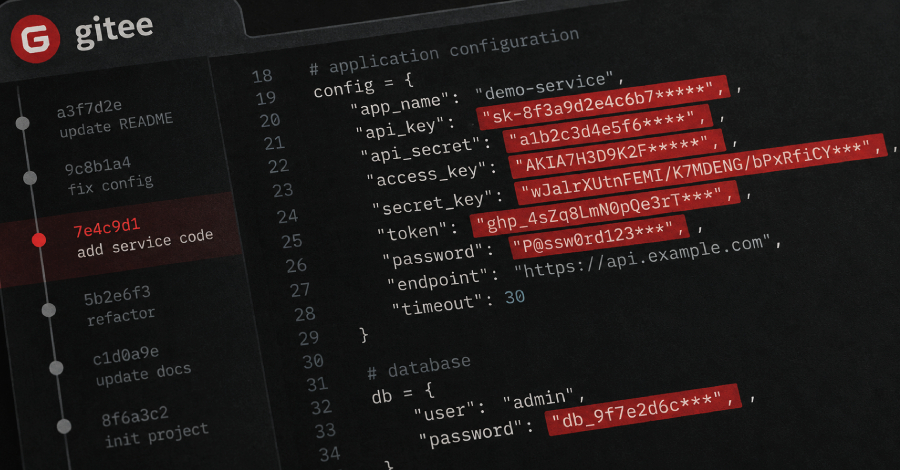
Studiuesi i pavarur Ben Zimmermann gjeti 26,400 kredenciale funksionale në kodin publik të Gitee, shërbimi kinez i hostimit të kodit. Ai skanoi 7.25 milionë depo publike dhe raportoi rezultatet më 28 tetor. Kredencialet mund të përdoreshin nga kushdo që i kopjonte.
Shumica ishin çelësa për shërbime cloud dhe AI: 9,473 çifte AccessKey të Alibaba Cloud, 3,805 çelësa YouTube API, 3,170 të DeepSeek, 1,489 të platformës BigModel të Zhipu dhe 1,348 të OpenAI. U gjetën edhe kredenciale për GitHub, AWS, Google Cloud dhe Gemini.
Skanuesit TruffleHog dhe Kingfisher kontrolluan historikun e plotë të ndryshimeve dhe provuan kredencialet te shërbimet përkatëse, duke numëruar vetëm ato që funksiononin. Çdo kredencial u numërua një herë. Edhe çelësat e hequr nga kodi mbeteshin të zbulueshëm në historik. Secili mjet, më vete, zbuloi rreth gjysmën e totalit.
Zimmermann njoftoi ofruesit me më shumë çelësa të ekspozuar, por jo zhvilluesit që i kishin publikuar. Në momentin e publikimit nuk kishte konfirmim për revokimin e tyre. Datat e testimit nuk u dhanë dhe nuk dihet nëse palë të tjera i kishin përdorur. Sipas OpenAI, një çelës i komprometuar mund të sjellë humbje të dhënash, tarifa të papritura dhe ndërprerje të API-së. Fshirja nga kodi nuk e revokon çelësin; kjo duhet bërë te ofruesi.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.