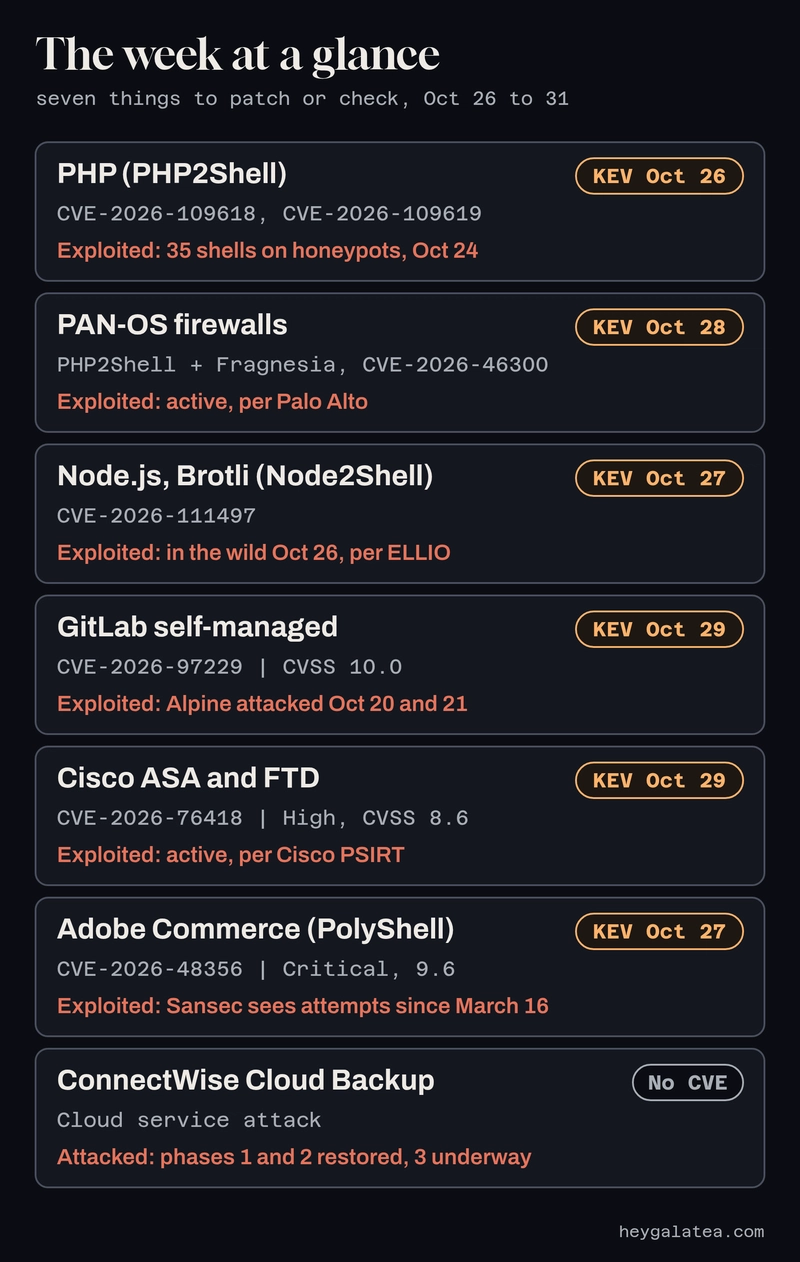
CISA ka shtuar në katalogun KEV të dobësive të shfrytëzuara PHP2Shell dhe Node2Shell. Dy dobësitë PHP2Shell, CVE-2026-109618 dhe CVE-2026-109619, u përfshinë më 26 tetor, pas zbulimit të sulmeve ndaj sistemeve kurth me PHP.
Palo Alto Networks konfirmon shfrytëzim aktiv ndaj ndërfaqeve të menaxhimit PAN-OS të ekspozuara në internet. Sipas firmës izraelite Dream, një aktor i dyshuar për lidhje me Kinën ndërthuri PHP2Shell me Fragnesia (CVE-2026-46300), dobësi në kernelin Linux, duke fituar privilegje root në 25 serverë në SHBA, Japoni, Tajvan dhe Korenë e Jugut.
Node2Shell (CVE-2026-111497) prek dekoduesin Brotli dhe mund të lejojë ekzekutim kodi përmes një rrjedhe të kompresuar të përgatitur posaçërisht. ELLIO arriti ekzekutim kodi në versione zyrtare x86-64 të Node 24.22.0 dhe vërejti trafik shfrytëzimi më 26 tetor. CISA e shtoi dobësinë në KEV një ditë më pas.
Sipas ELLIO, korrigjimi i Brotli ishte publik që më 27 shkurt 2026, fillimisht pa version të ri apo njoftim sigurie. Vlera process.versions.brotli shfaq 1.2.0 si në ndërtime të korrigjuara, ashtu edhe në ato të cenueshme; duhet kontrolluar numri i versionit Node. CISA thotë se PHP2Shell prek çdo instalim PHP që shërben kërkesa web. Microsoft paralajmëron se PHP 5.x dhe 7.x mbeten pa korrigjim dhe Windows Update nuk përditëson PHP-në e instaluar veçmas.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.