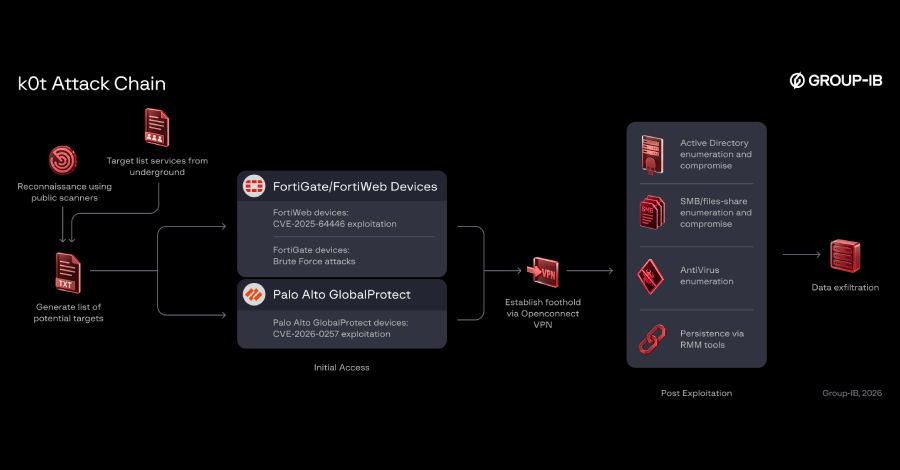
Group-IB dhe NyxLab kanë zbuluar një fushatë sulmesh ndaj pajisjeve të ekspozuara në skajin e rrjeteve, përfshirë firewall-et Fortinet FortiGate dhe Palo Alto Networks GlobalProtect. Hetimi identifikoi mbi 70,000 kredenciale të ekspozuara, të lidhura me pajisje rrjeti dhe të dhëna të nxjerra nga LDAP.
Fushata i atribuohet aktorit k0t, i njohur edhe si CryptoFeel, Member19 dhe QazWsxShop, i vërejtur për herë të parë më 22 tetor 2025. Sipas studiuesve, ai përzgjedh objektivat duke identifikuar masivisht pajisje të ekspozuara, jo duke studiuar organizata të veçanta. Në disa raste, sulmet kanë sjellë akses të qëndrueshëm në distancë dhe nxjerrje të të dhënave.
Një pjesë e konsiderueshme e komprometimeve ndodhi nga shkurti deri në qershor 2026. Viktimat përfshijnë sektorë të ndryshëm në mbarë botën: afro 38% në Azi-Paqësor, 31.9% në Amerikën Latine, 15.8% në Evropë dhe 12.7% në Lindjen e Mesme e Afrikën e Veriut. Sulmuesit përdorën edhe mjete legjitime administrimi dhe testimi sigurie për të depërtuar më tej në rrjetet e viktimave.
Disa viktima u shfaqën më pas në faqet e publikimit të të dhënave të grupeve ransomware Qilin dhe The Gentlemen, por lidhja e saktë me k0t mbetet e paqartë. Mbivendosja me të dhënat e komprometuara në fushatën FortiBleed ishte minimale. Studiuesit u kërkojnë organizatave të korrigjojnë dobësitë e përmendura në raport.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.