Agjentët AI për programim mund të krijojnë një aplikacion funksional me hyrje, por pa masa bazë sigurie nëse ato nuk kërkohen shprehimisht. Teksti shqyrton zgjidhje të zakonshme që kalojnë provën demonstruese, por shfaqin dobësi gjatë testimit të sigurisë.
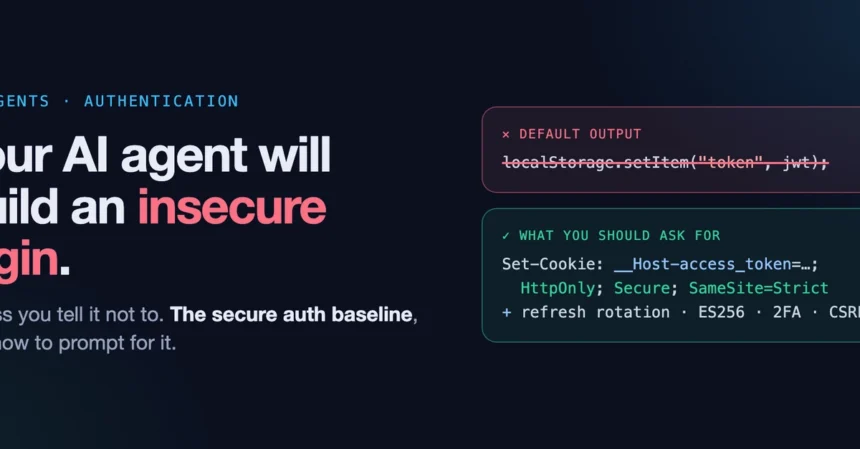
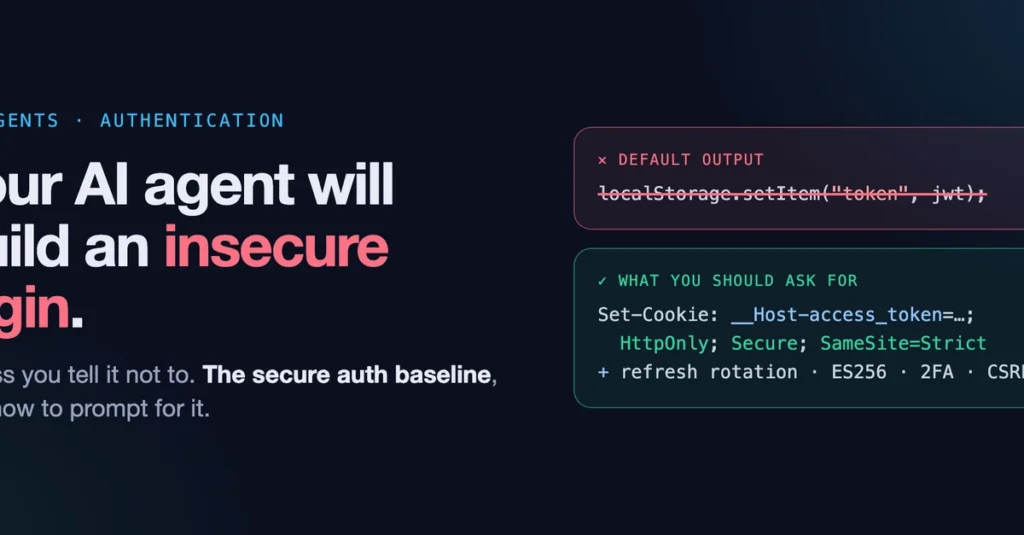
Rreziku kryesor është ruajtja e tokenëve në localStorage ose sessionStorage, ku mund t’i lexojë çdo skript që ekzekutohet në të njëjtën origjinë. Një dobësi XSS, edhe jashtë faqes së hyrjes, mund t’i lejojë sulmuesit të vjedhë tokenin dhe ta përdorë nga pajisja e vet deri në skadimin e tij.
Probleme të tjera përfshijnë JWT me jetëgjatësi të madhe pa rifreskim apo revokim gjatë daljes, sekrete të shkruara drejtpërdrejt në kod dhe verifikim pa kufizim të algoritmeve të lejuara. Mungesa e kufizimit të tentativave në /login lehtëson provat masive të kredencialeve, ndërsa mesazhet e ndryshme të gabimit mund të zbulojnë ekzistencën e llogarive. Mungesa e 2FA dhe e politikës CSP shton rreziqet.
Cookie-t HttpOnly pengojnë leximin e tokenit nga JavaScript, duke bllokuar këtë rrugë vjedhjeje. Megjithatë, ato nuk e bëjnë XSS të padëmshëm: skripti keqdashës mund të dërgojë ende kërkesa nga shfletuesi i viktimës. Mesazhi kryesor është që kërkesat e sigurisë duhen përcaktuar qartë për agjentin, jo të merren si të mirëqena.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.