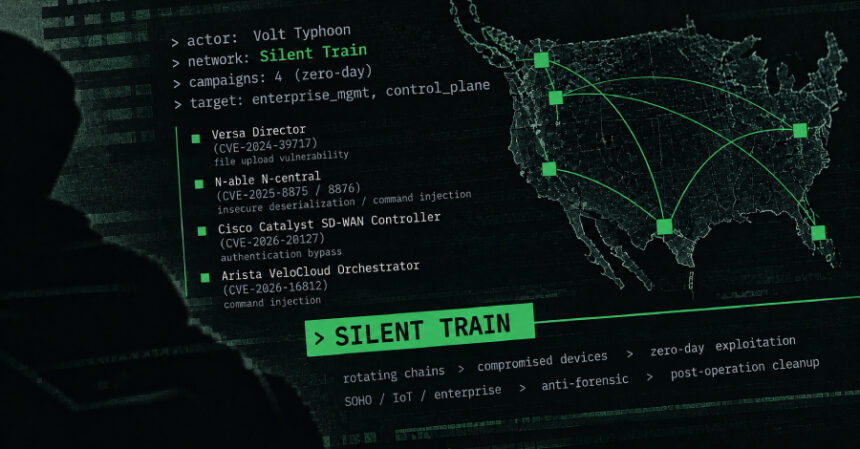
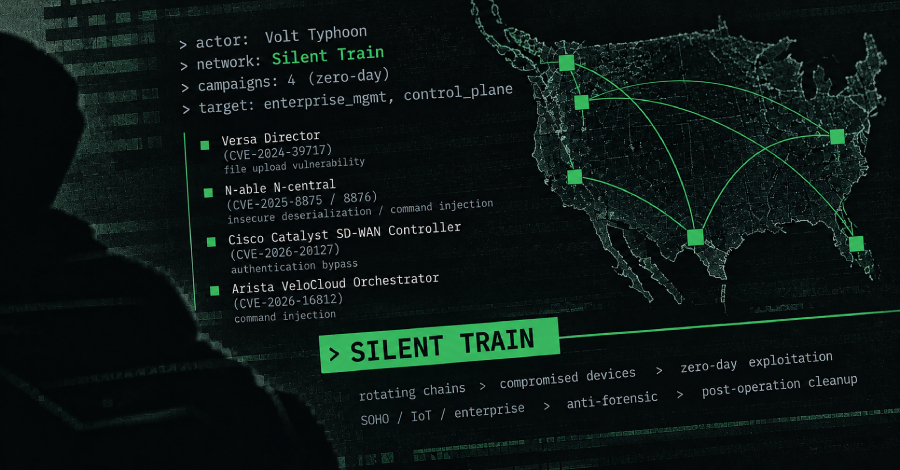
Grupi i spiunazhit kibernetik Volt Typhoon, i lidhur me Kinën, përdori rrjetin e fshehtë Silent Train për katër fushata të konfirmuara shfrytëzimi zero-day, sipas Black Lotus Labs të Lumen Technologies. Rrjeti, tashmë i çaktivizuar, shërbente për vjedhjen e kredencialeve, nxjerrjen e të dhënave dhe ruajtjen e qasjes në sistemet e viktimave.
I identifikuar në fund të vitit 2023, Silent Train përdorte zinxhirë pajisjesh të komprometuara SOHO, IoT dhe platformash të ndërmarrjeve. Trafiku kalonte nëpër disa pajisje për të fshehur origjinën. Infrastruktura ndërrohej vazhdimisht dhe gjurmët pastroheshin pas operacioneve, duke vështirësuar zbulimin dhe atribuimin.
U identifikuan qindra viktima në telekomunikacion, institucione shtetërore, kontraktorë të mbrojtjes, universitete dhe infrastrukturë kritike, përfshirë energjinë, ujin dhe transportin. Grupi synonte sisteme që mundësonin kontroll dhe qasje të gjerë në rrjete me rëndësi strategjike për SHBA-në.
Njëra fushatë shfrytëzoi CVE-2024-39717 në Versa Director për të instaluar web shell-in VersaMem, që mblidhte kredenciale dhe mundësonte qasje te klientët. Veçmas, Volt Typhoon dyshohet se shfrytëzoi një dobësi të mundshme zero-day në Quest KACE përpara korrigjimit në tetor 2025; kjo fushatë vlerësohet të ketë prekur mbi 30 viktima.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.