Ligji indian për mbrojtjen e të dhënave personale digjitale (DPDP) 2023 vendos detyrime për subjektet përgjegjëse për përpunimin e tyre. Teksti përmend nenin 8 dhe gjoba deri në ₹250 crore sipas nenit 33 për dështime të rënda sigurie. Udhëzuesi u drejtohet drejtuesve të sigurisë, riskut dhe arkitekturës në financë, shëndetësi e teknologji.
Ai identifikon tri rreziqe nga përdorimi i API-ve publike të AI-së: transferimin ndërkufitar të të dhënave, ruajtjen e përkohshme të kërkesave nga ofruesit dhe nxjerrjen e paautorizuar të informacionit përmes prompt injection. Sipas tekstit, disa ofrues mbajnë regjistra për 30 ditë, ndërsa përgjegjësia ligjore për të dhënat mbetet te subjekti indian.
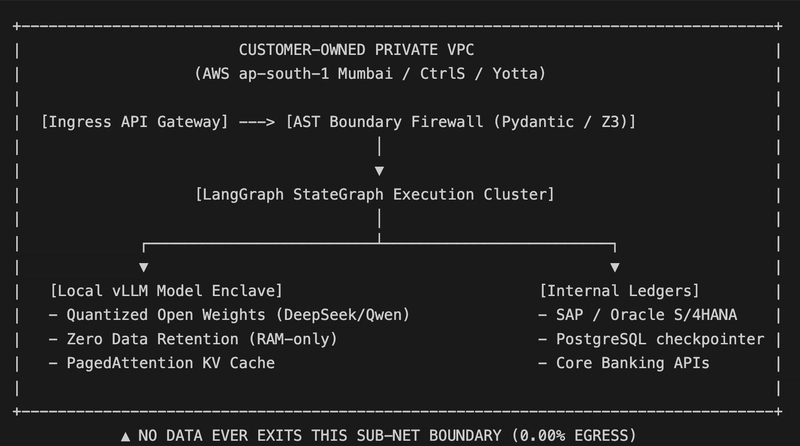
Si alternativë, Elesium paraqet një arkitekturë sovrane me ruajtje zero të të dhënave (ZDR), brenda një reje private virtuale (VPC). Përllogaritjet dhe bazat vektoriale vendosen në rajone indiane si AWS Mumbai (ap-south-1), GCP Delhi (asia-south2), ose në qendra vendase CtrlS dhe Yotta.
Propozimi përfshin modele DeepSeek-V3, Qwen 2.5 dhe Llama 3.3, të ekzekutuara përmes vLLM në memorie të përkohshme GPU, pa regjistruar kërkesat në disk apo dërguar jashtë VPC-së së klientit. Përmenden edhe kontrolle të thirrjeve të mjeteve përmes pemëve sintaksore abstrakte (AST).
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.