Huntress ka zbuluar një fushatë kundër Microsoft 365 që komprometoi 97 llogari në 79 organizata. Nga 14 korriku deri më 22 shtator 2026, studiuesit regjistruan 497 hyrje të suksesshme mes mbi 200.000 tentativave dhe identifikuan 48 pajisje të rreme të regjistruara në Entra.
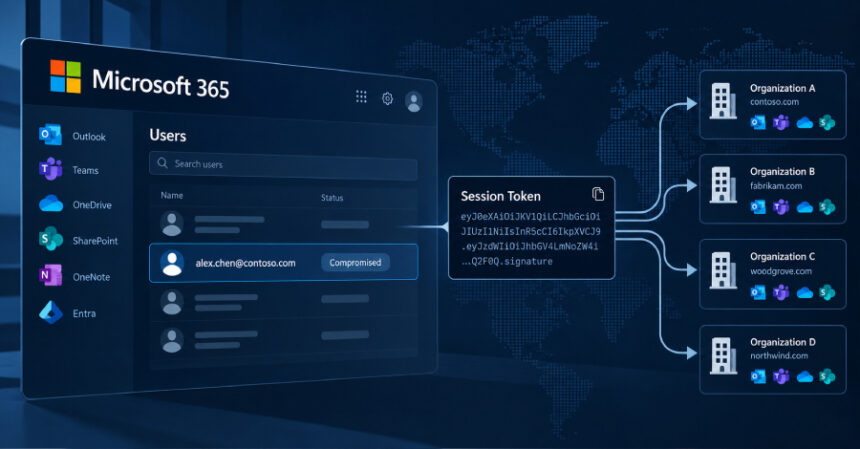
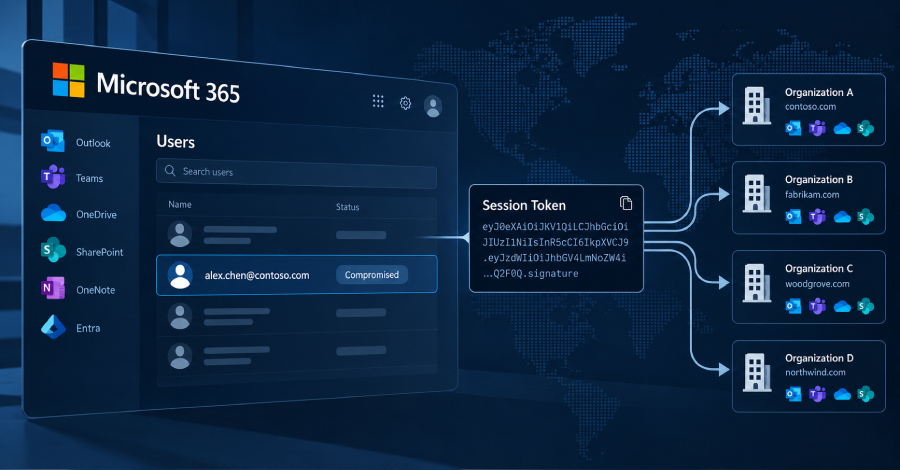
Sulmuesit përdorën faqe hyrjeje ndërmjetësuese adversary-in-the-middle (AitM), të cilat kapnin kredencialet dhe kodet MFA, ndërsa ia përcillnin Microsoft-it. Më pas vidhnin tokenët e sesionit dhe i ripërdornin nga pajisjet e tyre, pa kaluar sërish verifikimin MFA. Kjo teknikë e përdorimit masiv të tokenëve të vjedhur quhet “token spraying”.
Për të ruajtur qasjen edhe pas skadimit ose revokimit të tokenëve, sulmuesit shtonin aplikacionet e tyre të autentikimit dhe regjistronin pajisje të rreme. Në të paktën 19 organizata, metodat ekzistuese MFA të viktimave u hoqën dhe u zëvendësuan brenda tri orëve nga hyrja e parë.
Në kutitë postare u krijuan edhe rregulla të fshehta që fshinin mesazhe me fjalë kyçe për paga, depozita e bonuse, ose i zhvendosnin në dosje pak të dukshme. Një llogari u përdor për t’u dërguar spam qindra marrësve të jashtëm. Sipas Huntress, tokenët vinin nga faqe të rreme hyrjeje, phishing me kode pajisjesh dhe inxhinieri sociale gjatë hyrjeve legjitime.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.