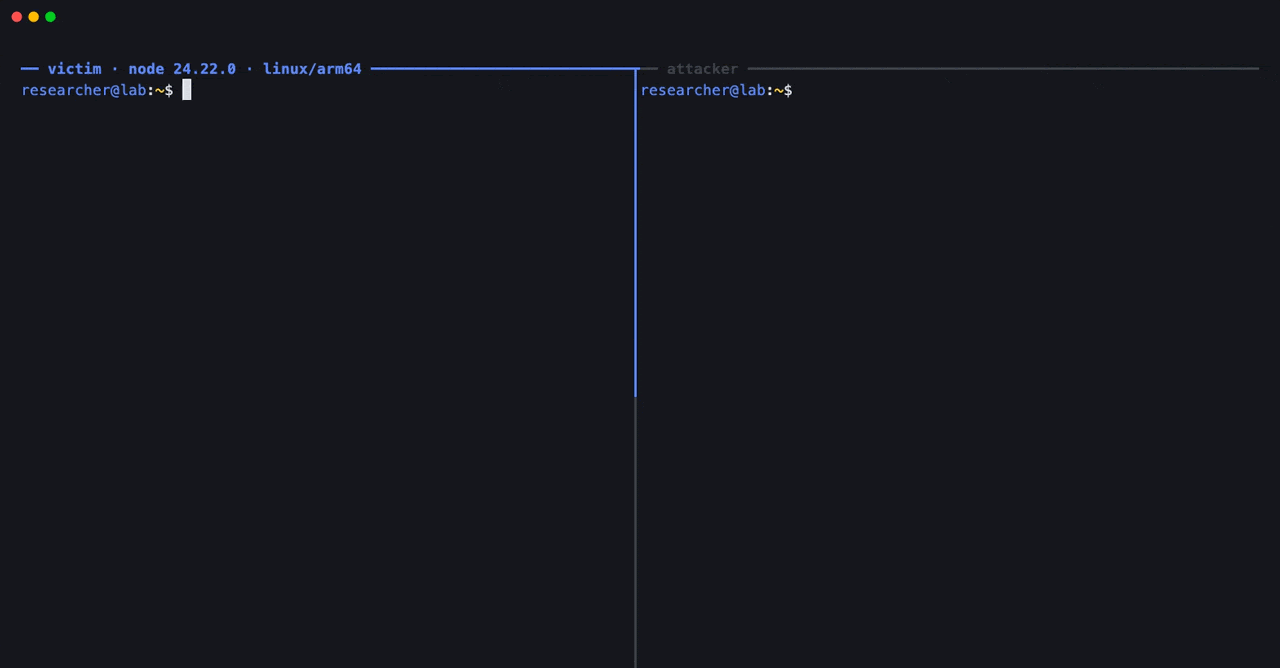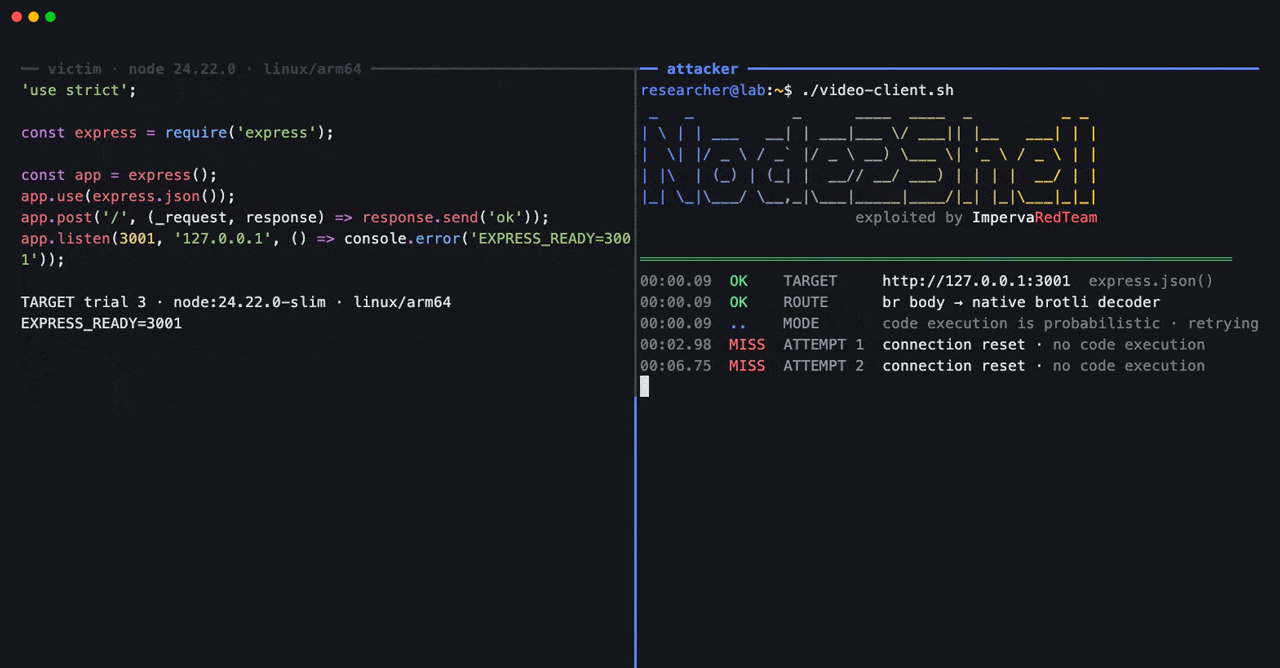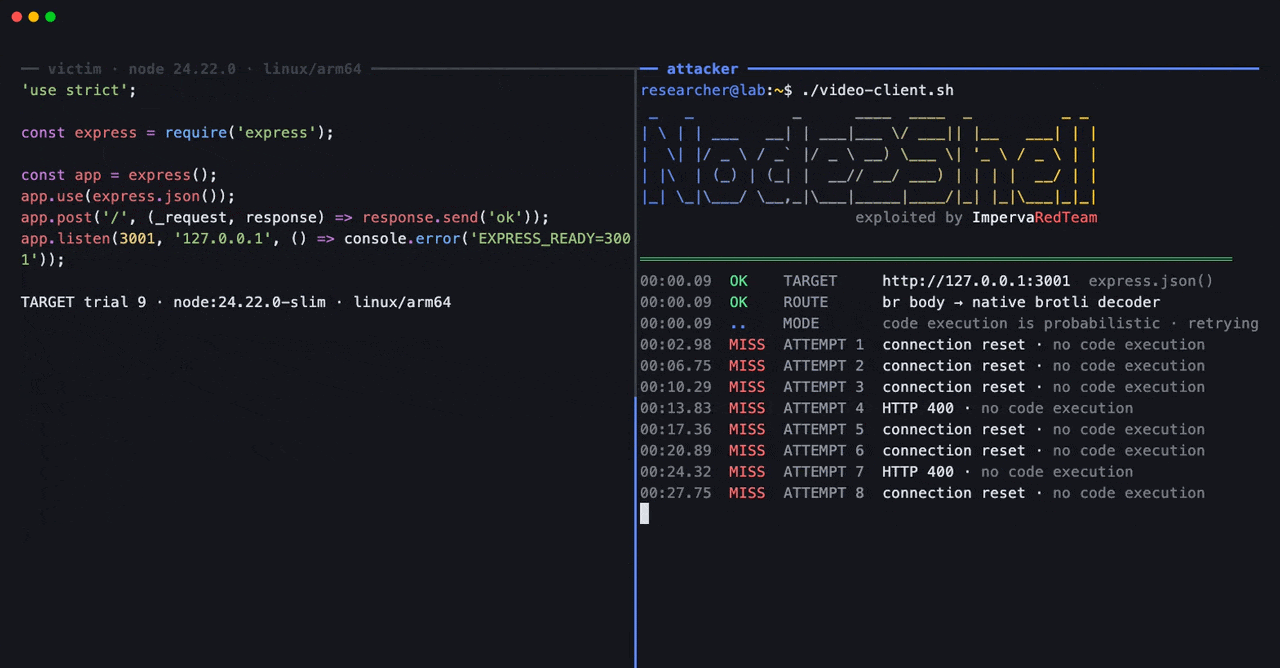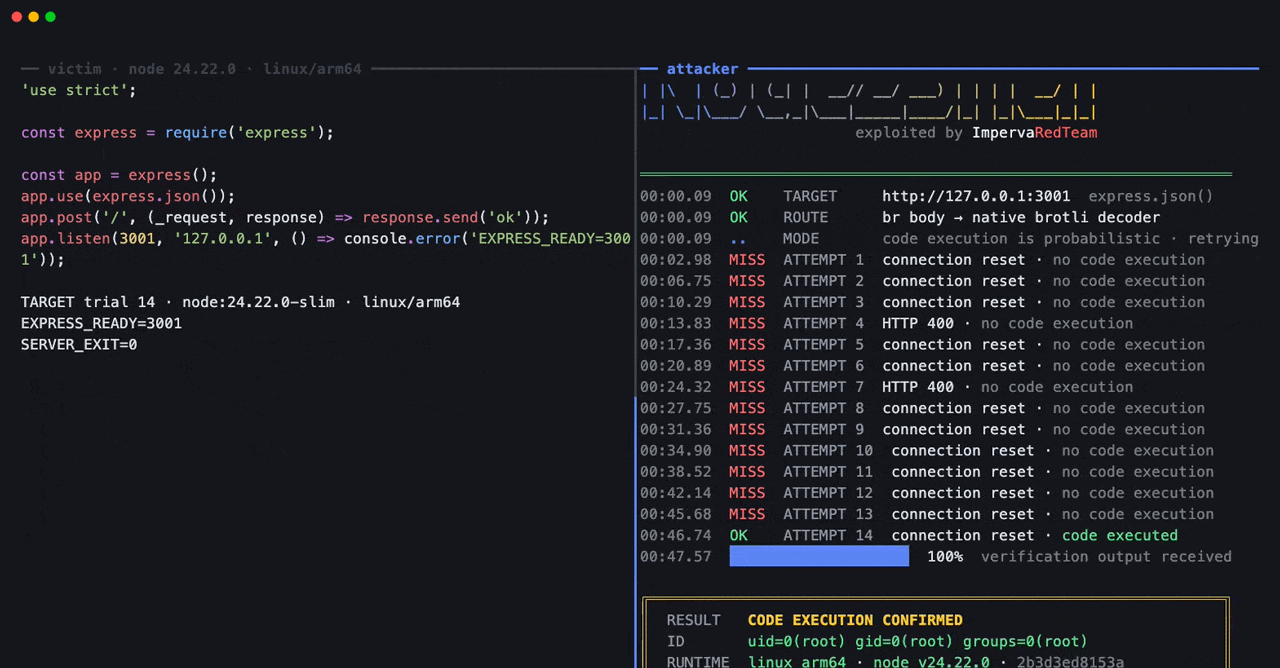
Studiuesit e Imperva demonstruan se të dhënat Brotli të manipuluara mund të shkaktojnë ekzekutimin e kodit të sulmuesit në Node.js. Prova «Node2Shell» shfrytëzoi CVE-2026-111497 në imazhin zyrtar Node.js 24.22.0 për Linux arm64, pa debugger apo kompilim të posaçëm. Ekzekutimi kërkoi disa tentativa; arkitekturat e tjera dhe degët 22.x e 26.x nuk u testuan.
Dobësia ndodhet në dekoderin Brotli të përfshirë në Node.js dhe prek aplikacionet në degët 22.x, 24.x dhe 26.x. Ajo mund të arrihet kur fetch() lexon përgjigje të kompresuara me Brotli ose kur middleware dekodon trupin e kërkesave, si në Express 5. Një server i thjeshtë HTTP në Node.js nuk i dekodon automatikisht këto kërkesa.
Dekoderi vazhdonte përpunimin në një gjendje të pavlefshme, duke mundësuar shkrim jashtë kufijve të një buffer-i. Node.js publikoi korrigjime më 21 tetor. Në versionin 24.22.1, të njëjtat të dhëna u refuzuan dhe kodi nuk u ekzekutua. Deri më 22 tetor nuk ishte raportuar shfrytëzim në sulme reale.
Aplikacionet duhet të kalojnë në versione të korrigjuara, përfshirë imazhet e kontejnerëve që përmbajnë Node.js. Degët 20.x dhe më të hershme, jashtë mbështetjes, nuk marrin korrigjim. Kufizimi i trafikut Brotli të pabesuar dhe rregullat mbrojtëse nuk e zëvendësojnë përditësimin.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.