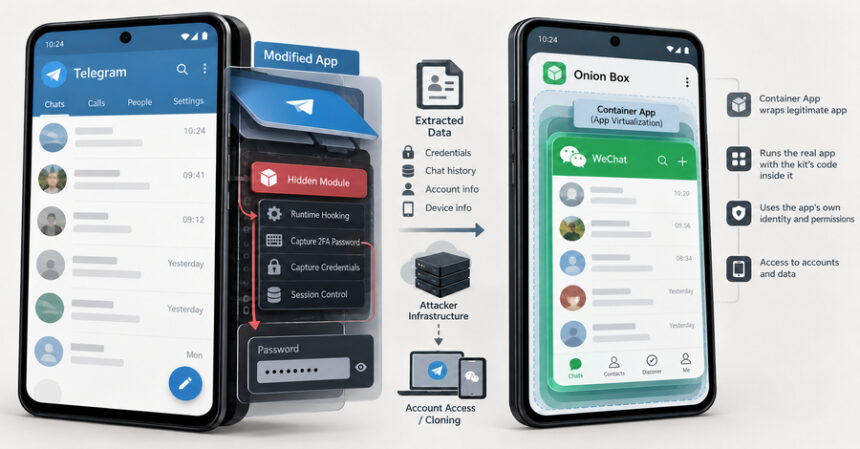
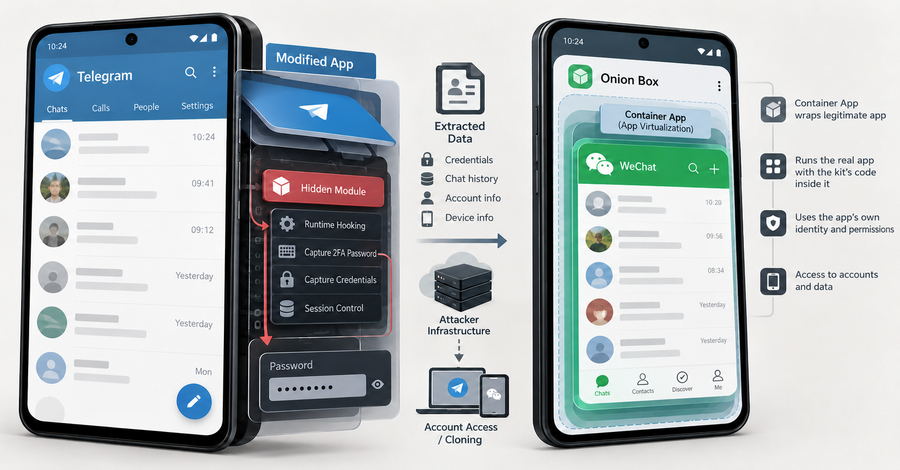
Studiuesi Ovi ka analizuar uCreator, një paketë spyware për Android që jepet me qira dhe merr kontrollin e llogarive Telegram e WeChat. Kodi fshihet në kopje funksionale, por të manipuluara të aplikacioneve, të shpërndara jashtë dyqaneve zyrtare. Një rrugë tjetër është ekzekutimi i WeChat brenda aplikacionit të autorëve, 洋葱盒子 ("Onion Box").
Komponenti për Telegram përputhet me Baohuo, një backdoor që Doctor Web raportoi në tetor 2025 në kopje të manipuluara të Telegram X. Kompania vlerësonte atëherë mbi 58,000 pajisje të infektuara. The Hacker News identifikoi përputhje në kod, serverin C2 dhe komanda. Nuk dihet nëse fushatën e drejtonin autorët e paketës apo një klient.
Brenda Telegram, kodi vepron me lejet e aplikacionit, lexon historikun e bisedave dhe kap fjalëkalimin e verifikimit me dy hapa para se të përpunohet me hash. Ai mund të ndryshojë numrin e lidhur, të fshijë llogarinë dhe të fshehë sesionin e sulmuesit nga lista e pajisjeve që sheh përdoruesi.
Ovi gjeti të dhëna viktimash që dukeshin të vendosura në Kinë dhe SHBA, por jo të mjaftueshme për numërim të besueshëm. Analiza mat aftësitë teknike, jo ndikimin te viktimat. Motori i ndërhyrjes dështoi në testin me Android 17, por kjo nuk provon se sistemi e bllokon sulmin.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.