Testimi i autentikimit në React bëhet më i vështirë kur backend-i nuk është gati dhe API-të simuluese nuk ofrojnë tokenë JWT të verifikueshëm. Udhëzuesi trajton testimin e hyrjes, ruajtjes së tokenëve, rifreskimit në sfond dhe rrugëve të mbrojtura, pa shkruar kod për backend-in.
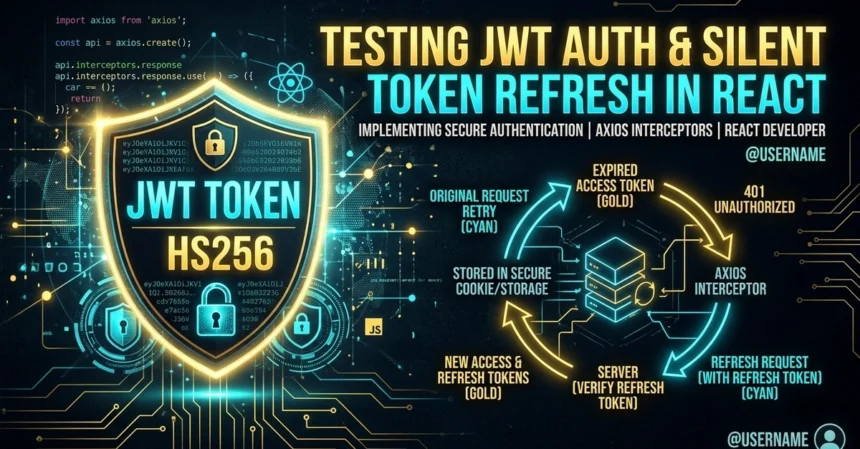
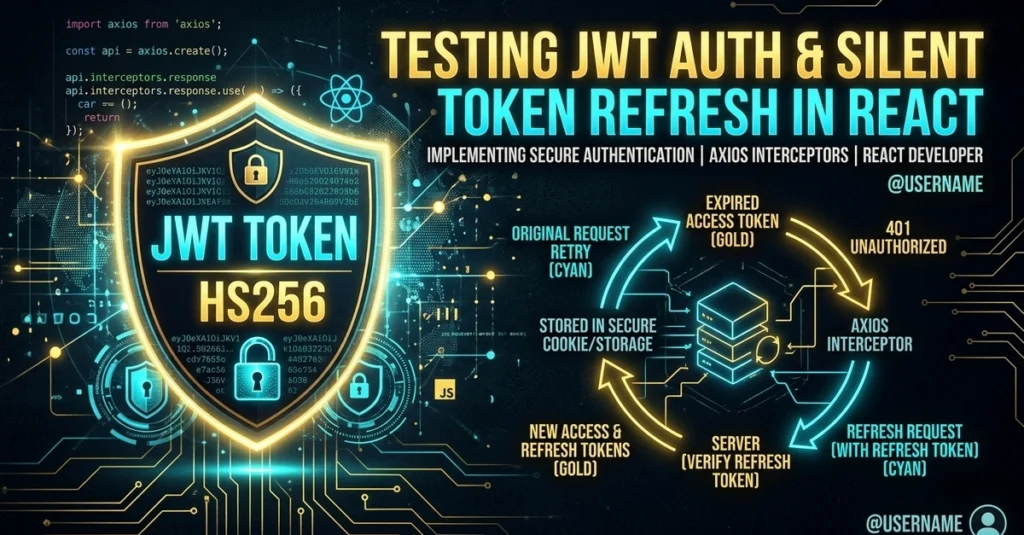
Rrjedha e paraqitur nis me POST /auth/login, që kthen të dhënat e përdoruesit, një access_token me vlefshmëri 15 minuta dhe një refresh_token me vlefshmëri 7 ditë. Kërkesat drejt GET /auth/me përdorin tokenin Bearer. Kur ai skadon, API-ja përgjigjet me 401 Unauthorized; aplikacioni kërkon një token të ri përmes POST /auth/refresh dhe riprovon kërkesën fillestare.
Një pikë kyçe është verifikimi që interceptori Axios kap përgjigjen 401, pezullon kërkesat në pritje dhe kryen rifreskimin pa e nxjerrë përdoruesin nga llogaria. Teksti përmend edhe testimin e përditësimit të profilit të autentikuar përmes PATCH /auth/me.
Autori shpjegon se këto vështirësi e shtynë të ndërtonte një mekanizëm simulimi JWT në Playground API të Niles Labs. Endpoint-et nën /api/v1/auth përfshijnë hyrjen dhe regjistrimin; ky i fundit krijon përdoruesin në shtresën e të dhënave të sesionit dhe kthen tokenët e autentikimit.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.