Pjesa e tretë e serisë për vetëmbrojtjen e shërbimeve në epokën e AI shpjegon kontrollet e sigurisë dhe masat para testimit. Paralajmërimi kryesor: nisja e një aplikacioni në laptopin tuaj nuk e izolon domosdoshmërisht nga mjedisi i prodhimit.
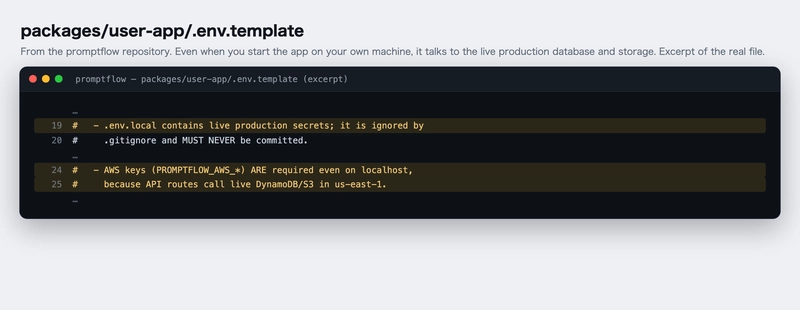
Shembulli është shërbimi promptflow, i cili edhe në localhost lidhet me DynamoDB dhe S3 aktive. Kur niset pa emra tabelash ose bucket-ësh, përdor tabelat dhe ruajtjen e skedarëve të prodhimit. Edhe me konfigurimin staging, ruajtja e skedarëve mbetet e përbashkët me prodhimin, ndërsa .env.local përmban sekrete aktive të tij. Kështu, një skaner kundër kopjes lokale mund të lexojë ose ndryshojë të dhëna reale të klientëve.
Artikulli përcakton katër rregulla: mos testoni drejtpërdrejt prodhimin; vendosni kufij të zbatueshëm automatikisht për shtrirjen, numrin e cikleve, shpenzimet dhe kohën; lexoni rregullat e ofruesit cloud për testimet e sigurisë; dhe testoni vetëm burimet që zotëroni. Përdorni një kopje të kodit ose një mjedis të veçuar, të ndërtuar njësoj.
Seria mbulon testimet nga jashtë, analizën statike të kodit, varësitë dhe konfigurimin e infrastrukturës, si dhe renditjen e gjetjeve për korrigjim. Sipas autorëve, kontrollet e tyre ditore përdorin tri mjete falas me kod të hapur dhe u ekzekutuan sipas planit 115 herë nga 26 qershori deri më 23 tetor 2026.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.