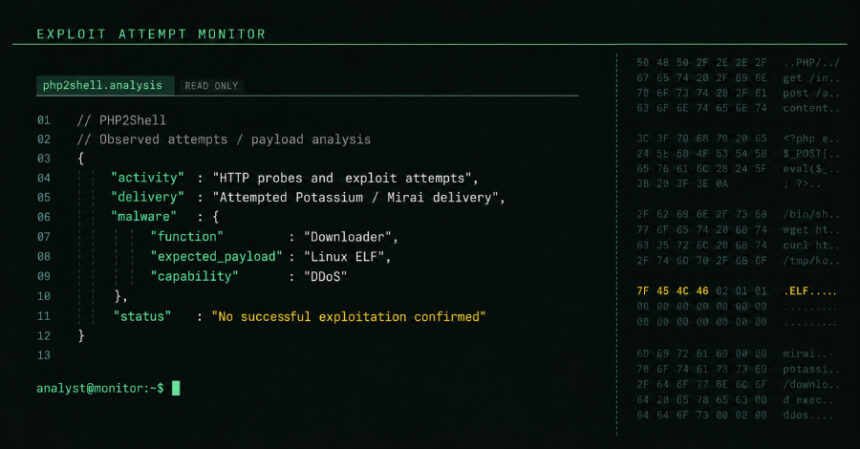
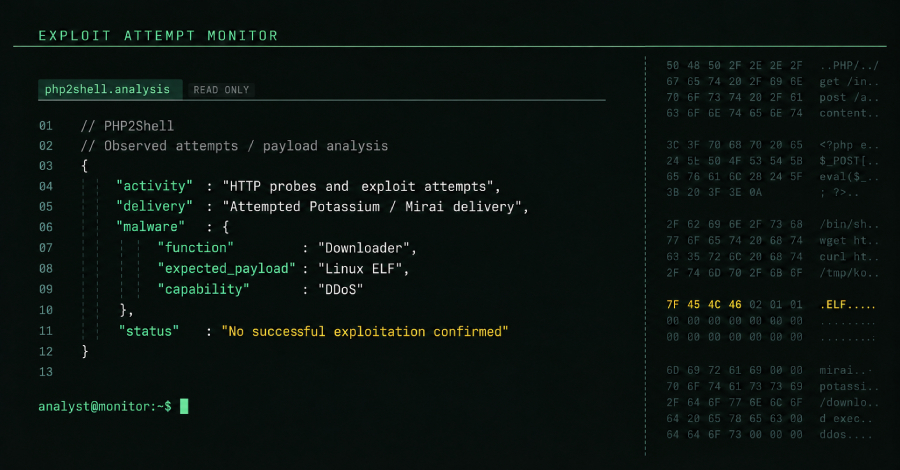
Sulmuesit po tentojnë pa sukses të shfrytëzojnë dobësitë PHP2Shell për t’i përfshirë sistemet në Potassium, një variant i botnet-it Mirai. CVE-2026-109618 dhe CVE-2026-109619, me vlerësim CVSS 9.2, mundësojnë ekzekutim kodi në distancë pa autentikim përmes kërkesave HTTP të përgatitura posaçërisht. Ato janë korrigjuar në PHP 8.5.12, 8.4.27, 8.3.36 dhe 8.2.35.
Sipas Sophos, mostra e analizuar është një version i zgjeruar i Potassium, me funksione për shkarkimin e ngarkesave të tjera dhe kryerjen e sulmeve DDoS. Analiza në një mjedis të izoluar zbuloi komunikim me infrastrukturën e komandimit dhe kontrollit (C2), me synim sulme të vazhdueshme volumetrike ndaj dy sistemeve në të njëjtin rrjet ukrainas.
Arctic Wolf raportoi se botnet-i mbështet 24 komanda për sulme përmes ICMP, TCP, UDP dhe OpenVPN. Variantet për ARM dhe x86 përmbajnë edhe konfigurim për gjetjen e infrastrukturës C2 përmes Ethereum Name Service (ENS), por kjo aftësi ishte e çaktivizuar në të dyja mostrat.
SOCRadar gjeti në një server të kontrolluar nga sulmuesit mjete shfrytëzimi për PHP 8.4.26 dhe skripte që kishin kontrolluar rreth 20 faqe publike për kushtet e nevojshme për sulmin. Sophos vlerëson se mungesa e shfrytëzimeve të suksesshme të vëzhguara tregon vështirësi në krijimin e metodave të besueshme të sulmit.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.