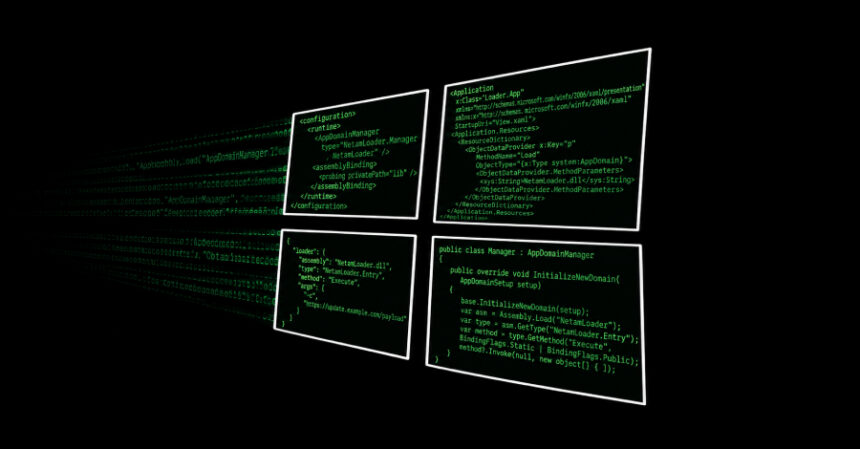
Kaspersky ka zbuluar një zinxhir të sofistikuar infektimi që shënjestron një variant të Windows 10 të përshtatur për përdorim vetëm nga institucionet qeveritare në Azi. Sulmi përdor NetamLoader, një mekanizëm të padokumentuar më parë për ngarkimin e moduleve .NET. Telemetria ka identifikuar vetëm një viktimë.
Skedari u zbulua në gjysmën e parë të vitit 2026, brenda një arkivi Windows CAB të vendosur në dosjen ku ruhen paketat e përditësimit të sistemit operativ. Dyshohet për një sulm ndaj zinxhirit të furnizimit, përmes komprometimit të një ofruesi të besuar, por mënyra e saktë e dërgimit të arkivit mbetet e panjohur.
Arkivi përmbante shtatë skedarë, përfshirë katër komponentë legjitimë të programit të menaxhimit të pajisjeve Patch My PC. Vetëm “Resources.resx” përmbante kod keqdashës. Një skedar “.config” përdorte teknikën AppDomainManager injection për të ngarkuar module .NET dhe për të ekzekutuar kod brenda procesit të një aplikacioni legjitim, duke ndihmuar në shmangien e zbulimit.
Sulmi nuk i është atribuar ndonjë grupi të njohur dhe nuk dihet nëse janë vjedhur të dhëna të ndjeshme apo janë prekur sisteme të tjera. Vendi i shënjestruar nuk është bërë publik; teksti sugjeron Kinën si mundësi, pasi Microsoft ofron Windows 10 China Government Edition për qeverinë dhe ndërmarrjet shtetërore kineze.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.