Sulmuesit po shfrytëzojnë katër dobësi të Plex Media Server, të njohura si Plex2Shell, për të instaluar programe për nxjerrje kriptomonedhash dhe reverse proxy. Zinxhiri mundëson ekzekutimin e kodit në distancë pa autentikim. Përpjekjet u regjistruan një ditë pas publikimit të hollësive teknike dhe demonstrimit PoC më 16 tetor 2026.
Studiuesi Zach Main ia raportoi dobësitë Plex-it më 27 korrik 2026, së bashku me CVE-2026-96651 (CVSS 7.1). Ato u korrigjuan në versionin Plex Media Server 1.43.3.10861, të publikuar më 3 gusht 2026.
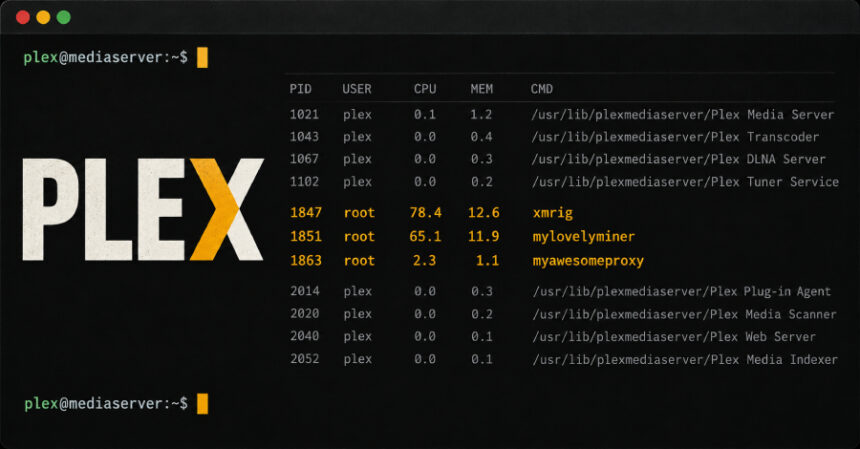
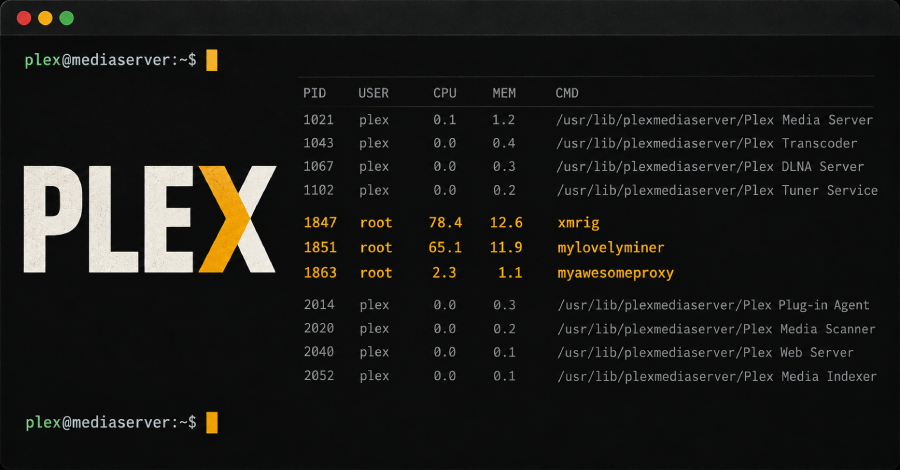
Sipas studiuesit boredhackerblog, sulmet instaluan programe për nxjerrje kriptomonedhash nga serveri 217.60.194[.]116 dhe programin “myawesomeproxy”, të identifikuar në VirusTotal si backdoor Linux dhe reverse proxy. Paralelisht u instalua XMRig me emrin “mylovelyminer”, i lidhur me ota.proxystream[.]st. Bitsight kishte lidhur një nëndomen tjetër, global.relay.proxystream[.]st, me botnet-in AISURU për DDoS dhe proxyware në gusht 2026.
Disa përdorues në Reddit raportuan komprometime me “mylovelyminer”, por lidhja me Plex2Shell mbetet e pakonfirmuar. Plex kishte kërkuar përditësime mbi një muaj më parë për disa dobësi të paspecifikuara; nuk dihet nëse përfshinin këto probleme. Përdoruesve u këshillohet t’i mbajnë instalimet të përditësuara.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.