GitHub ka prezantuar në provë publike një firewall që bllokon paketat e dyshimta npm gjatë instalimit. Funksioni ofrohet për të gjithë klientët e GitHub Enterprise Cloud, përfshirë ata me rezidencë të të dhënave, dhe aktualisht mbështet vetëm npm.
Firewall-i vendoset mes pajisjeve ose regjistrave të brendshëm dhe depove burimore të paketave. Ai kontrollon kërkesat për metadata dhe shkarkimet për shenja aktiviteti keqdashës, duke zbatuar politikat e sigurisë para instalimit. Kjo synon të ulë rrezikun sidomos kur agjentët AI dhe sistemet CI/CD instalojnë automatikisht varësi për të kryer detyra ose ndërtime softueri.
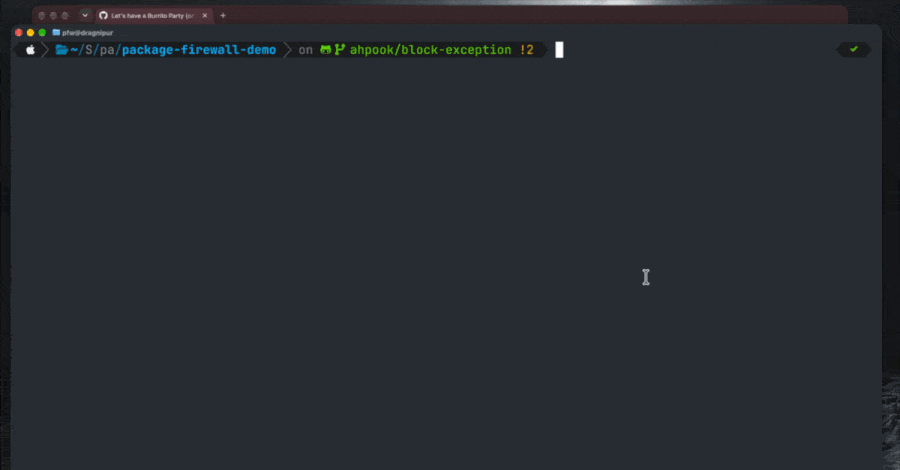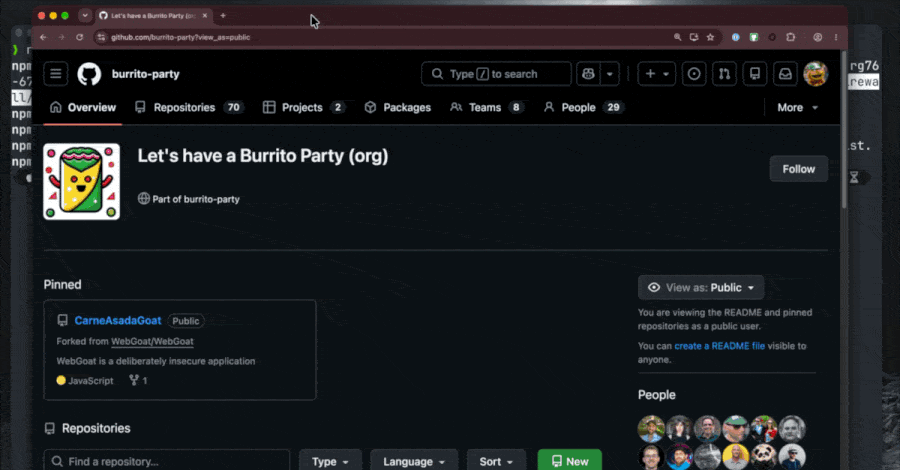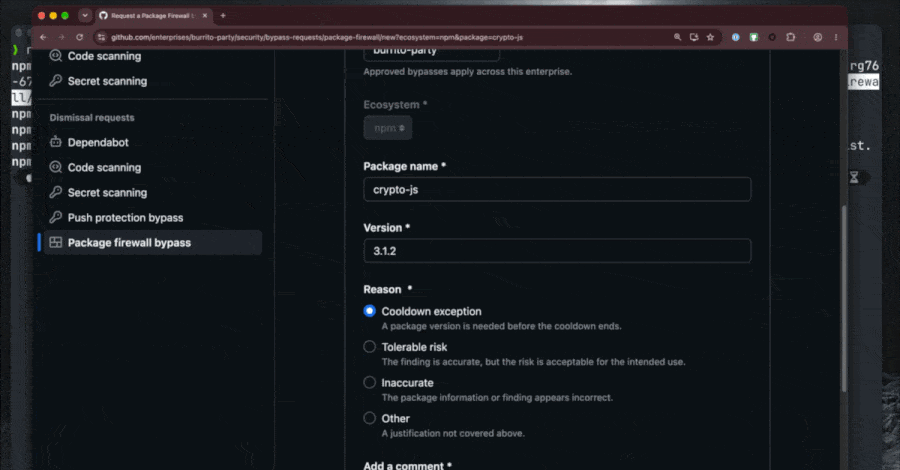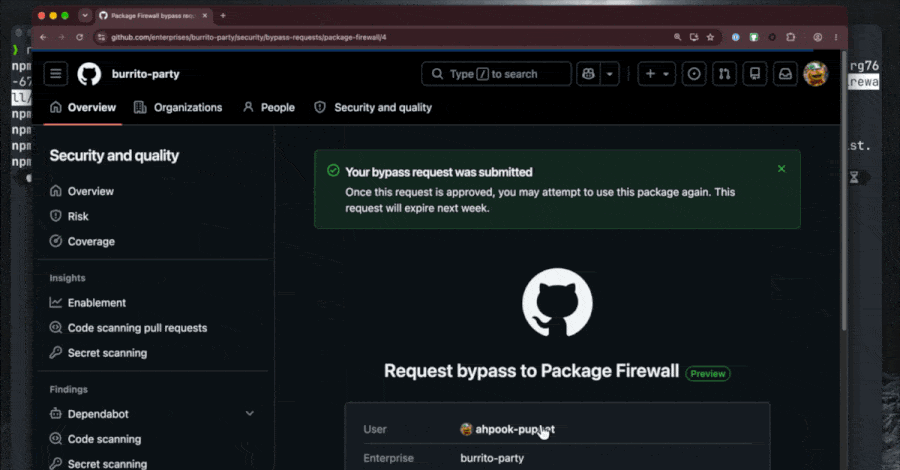
Administratorët mund të bllokojnë versione më të reja se një prag i caktuar, nga 1 deri në 365 ditë. Vlera e parazgjedhur është 1 ditë; vendosja në 0 e çaktivizon pritjen. Kontrollet marrin parasysh edhe njoftimet për malware. Për paketa të bllokuara gabimisht, përdoruesit mund të kërkojnë përjashtim, që miratohet nga administratorët e ndërmarrjes ose drejtuesit e sigurisë.
Periudha të ngjashme pritjeje janë zbatuar në disa ekosisteme me burim të hapur për t’u dhënë studiuesve dhe mirëmbajtësve kohë të zbulojnë versione keqdashëse. Megjithatë, siç thekson Socket, vonohen edhe korrigjimet legjitime, ndërsa kodi keqdashës që nuk zbulohet mund ta kalojë periudhën e pritjes pa u bllokuar.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.