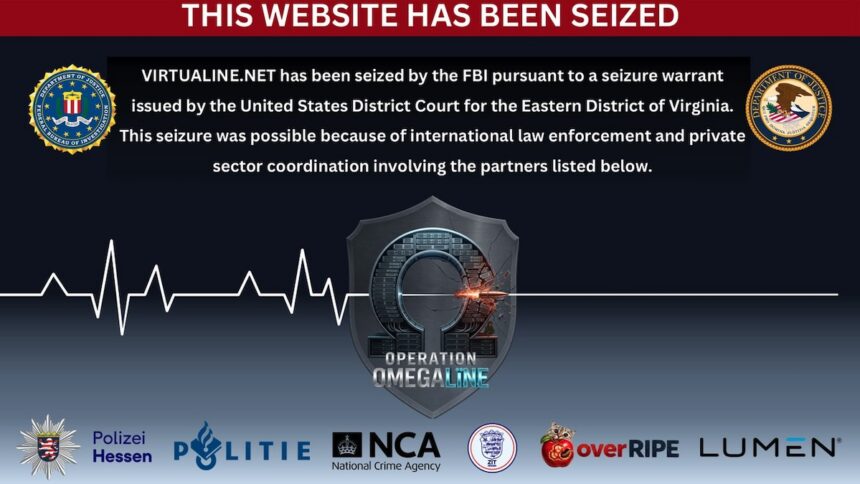
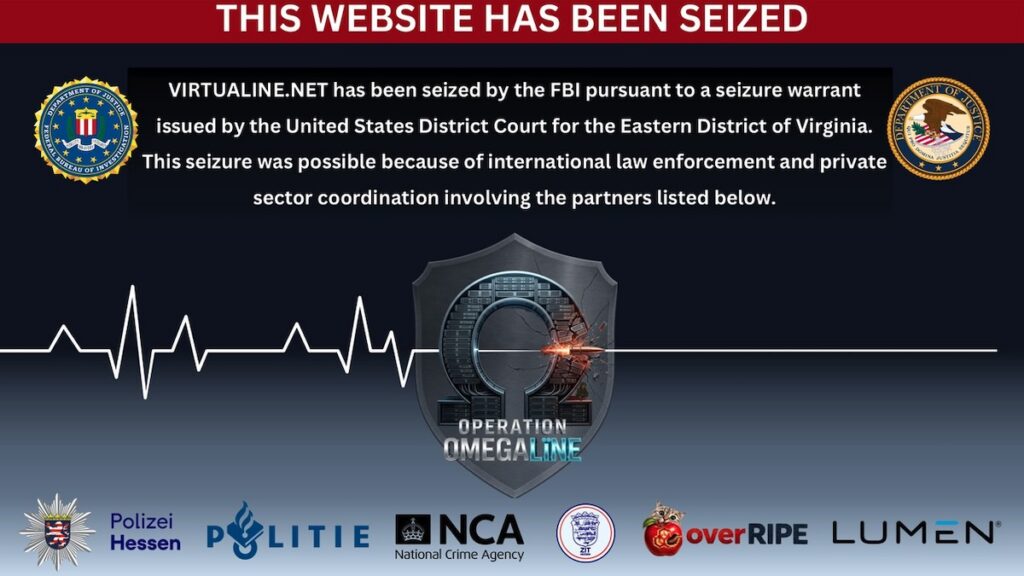
FBI ka sekuestruar virtualine.net, domenin e Virtualine, një ofrues rusishtfolës hostimi “bulletproof” i lidhur me operacione kibernetike kriminale. Sipas dokumenteve gjyqësore, ai strehonte shërbime të paligjshme dhe ndihmonte klientët t’u shmangeshin përpjekjeve të autoriteteve për t’i mbyllur.
Në forume kriminale, Virtualine reklamonte mbështetje për phishing, spam dhe mashtrime me karta, si dhe zhvendosjen e shërbimeve në infrastrukturë të palidhur me të. Ai ndihmoi edhe një klient që ofronte hakime me pagesë për të vjedhur përmbajtje seksuale nga llogaritë në internet. Pavarësisht kërkesave të autoriteteve nga disa vende, e ndihmoi të krijonte një faqe të re për publikimin e materialeve të paligjshme, të cilën vazhdon ta strehojë.
Sipas TRM Labs, Virtualine është përdorur nga grupe ransomware dhe operatorë infostealer, përfshirë StealC në vitin 2026. Nga pagesat në adresat e tij të identifikuara Bitcoin, 44% vinin nga një treg rus droge, 17% nga një skemë e madhe shantazhi seksual, 13% nga një shërbim përzierjeje kriptomonedhash dhe 5% nga ransomware.
Virtualine u shfaq në forumin Exploit më 2024, por pretendon se operon që prej vitit 2019. TRM thekson se sekuestrimi i domenit pengon gjetjen dhe përdorimin e shërbimit, por nuk provon se operatori ka ndaluar punën apo se klientët kanë humbur qasjen në të gjithë infrastrukturën.
Burimi: SecurityWeek — lexoni artikullin e plotë në anglisht.