



Një dobësi në zbatimin e Wi-Fi Protected Setup (WPS) nga Broadcom lejon sulmuesit brenda rrezes radio të ekzekutojnë kod me privilegje root në ruterë, pa fjalëkalim apo çiftim. Studiuesi Quentin Kaiser e publikoi më 16 tetor; sipas tij, pajisjet e prekura nuk kanë marrë korrigjim dhe dobësisë nuk i është caktuar CVE.
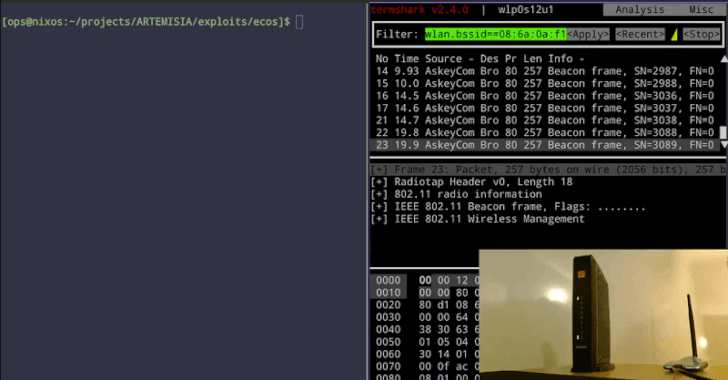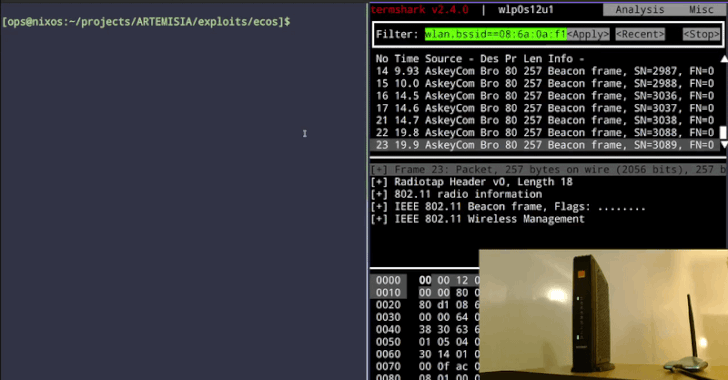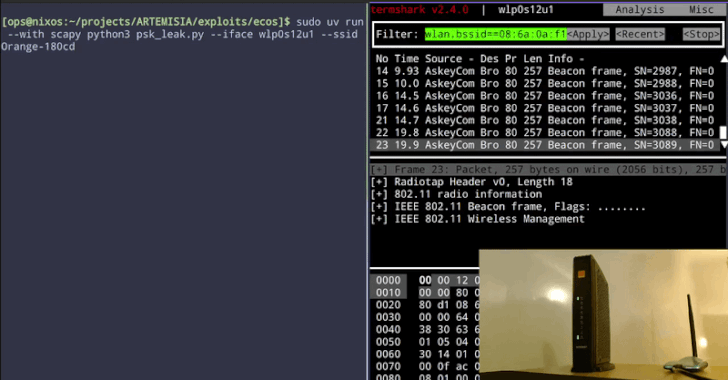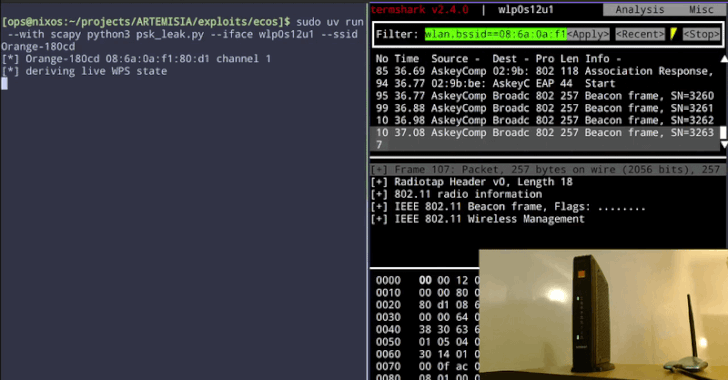
Gabimi në ribashkimin e mesazheve WPS të fragmentuara mundëson korruptimin e memories. Kaiser demonstroi nxjerrjen e fjalëkalimit Wi-Fi nga Askey TCG3000 i Orange Belgium dhe hapjen e një reverse shell përmes Wi-Fi në BBOX3V+ të Proximus, prodhuar nga Sagemcom. Ai konfirmoi cenueshmërinë edhe te pajisjet e VOO, por nuk raporton sulme reale.
Kodi përdoret nga dhjetëra prodhues dhe, sipas vlerësimit të Kaiser, mund të prekë miliona pajisje. Për çipat e vjetër me eCos nuk ka korrigjim funksional; modelet më të reja me Linux mund të korrigjohen duke ndërruar softuerin Wi-Fi. Listat më të gjera të pajisjeve përfshijnë edhe raste të pakonfirmuara.
Kaiser e gjurmon kodin të paktën në vitin 2010 dhe thotë se Broadcom ofroi një korrigjim të paplotë më 2018, pastaj rekomandoi kalimin te hostapd. Ai ka publikuar rregulla YARA dhe një skript për identifikimin paraprak të pajisjeve të dyshuara, jo për konfirmim përfundimtar. Për pajisjet që nuk do të korrigjohen, zëvendësimi mbetet zgjidhja praktike.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.



