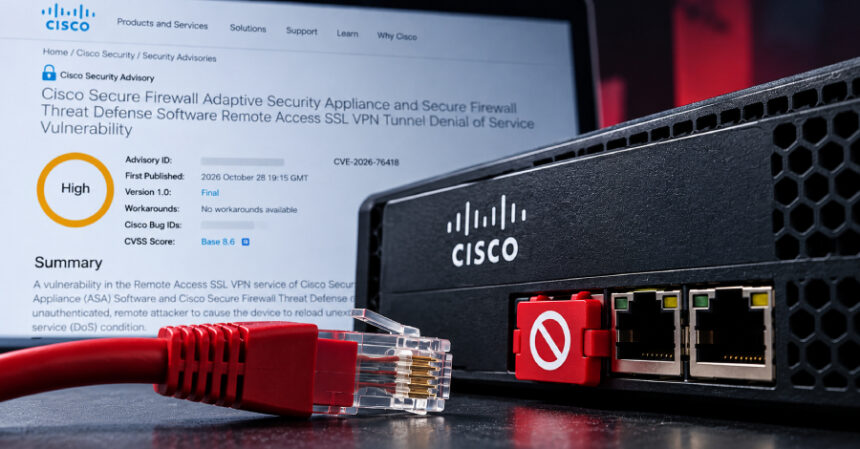
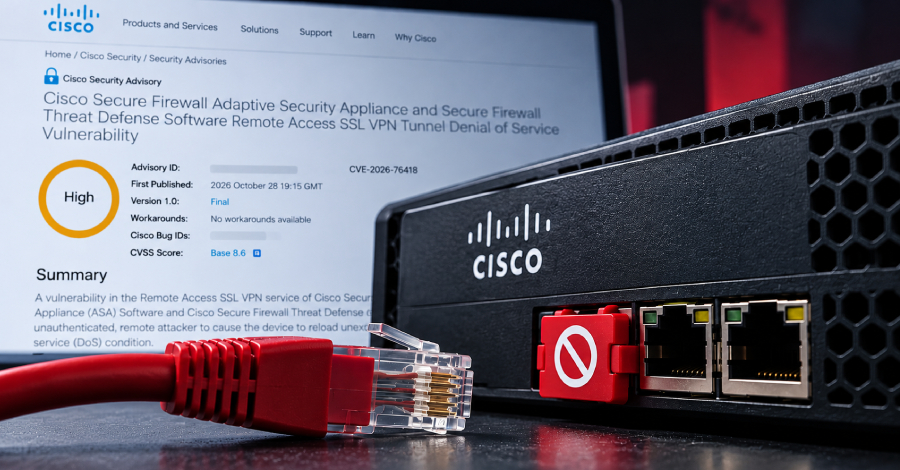
Cisco ka publikuar përditësime për CVE-2026-76418, një dobësi me rrezikshmëri të lartë në Secure Firewall ASA dhe FTD, me vlerësim CVSS 8.6. Një sulmues në distancë, pa autentikim, mund të shkaktojë rinisjen e pajisjes dhe ndërprerjen e shërbimit (DoS), duke dërguar një kërkesë të posaçme te shërbimi Remote Access SSL VPN.
Problemi buron nga gabime logjike kur një grup tuneli ka të konfiguruar autentikimin dytësor. Nuk nevojitet hyrje e suksesshme në VPN për të arritur te pjesa e cenueshme e përpunimit. Cisco tha se mori dijeni për shfrytëzimin aktiv në tetor 2026, pa dhënë hollësi për autorët, fillimin apo përmasat e sulmeve.
Kompania rekomandon kontrollimin e konfigurimit secondary-authentication-server-group në grupet e tunelit, përfshirë DefaultWEBVPNGroup. Si masë të përkohshme, lista e grupeve mund të çaktivizohet nëse grupi i parazgjedhur nuk përdor autentikim dytësor; përndryshe, duhet çaktivizuar autentikimi dytësor në grupet përkatëse. Çaktivizimi i listës nuk e heq ekspozimin nëse DefaultWEBVPNGroup vazhdon ta përdorë atë.
Veçmas, Cisco raportoi se grupi APT UAT-11473 shfrytëzoi CVE-2026-20127 për të anashkaluar autentikimin në Cisco SD-WAN Catalyst Controller. Grupi instaloi platformën keqdashëse KeyDrift për qasje afatgjatë dhe nxjerrjen e materialit të ndjeshëm të çelësave kriptografikë.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.