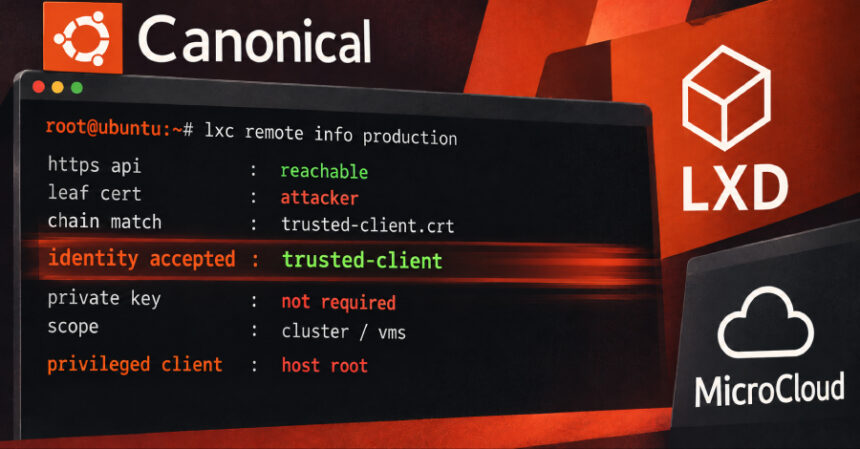
Një dobësi kritike në LXD dhe MicroCloud të Canonical lejonte sulmuesit të paraqiteshin si klientë të besuar pa zotëruar çelësin e tyre privat. CVE-2026-112816, me vlerësim maksimal CVSS 10.0, mundësonte qasje në cluster dhe makinat virtuale; imitimi i një llogarie të privilegjuar mund të jepte qasje root në makinën pritëse.
Shfrytëzimi kërkonte qasje përmes rrjetit në API-në HTTPS dhe certifikatën publike të një klienti të besuar. Serveri kontrollonte çdo certifikatë të dërguar kundrejt listës së besimit, megjithëse TLS provonte zotërimin e çelësit privat vetëm për të parën. Sulmuesi mund të shtonte certifikatën e besuar pas së vetës dhe të pranohej si klienti tjetër.
API-ja e rrjetit nuk aktivizohet si parazgjedhje në një server LXD të pavarur. Në MicroCloud, kapja e certifikatës publike të një anëtari gjatë bashkimit me cluster-in mundësonte imitimin e tij. Regjistri CVE rendit si të prekura LXD 4.0.14, 5.0.10, 5.21.8 dhe 6.9, përpara përditësimeve korrigjuese.
Canonical ka publikuar korrigjime për të dy produktet. Instalimet snap përditësohen me sudo snap refresh lxd dhe sudo snap refresh microcloud; versioni duhet verifikuar pas përditësimit. Kufizimi i qasjes në API ul rrezikun përkohësisht. Incus, që raportoi problemin, e korrigjoi në 7.6.0. Nuk ka shenja publike shfrytëzimi apo exploit funksional të publikuar.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.