Projekti Node.js publikoi më 21 tetor 2026 përditësime sigurie për degët 22.x, 24.x dhe 26.x, duke korrigjuar dhjetë dobësi: katër me rrezik të lartë, tri mesatar dhe tri të ulët. Versionet me korrigjimet janë 22.23.4, 24.22.1 dhe 26.12.1; rekomandohen këto ose versione më të reja të sigurta në të njëjtën degë të mbështetur.
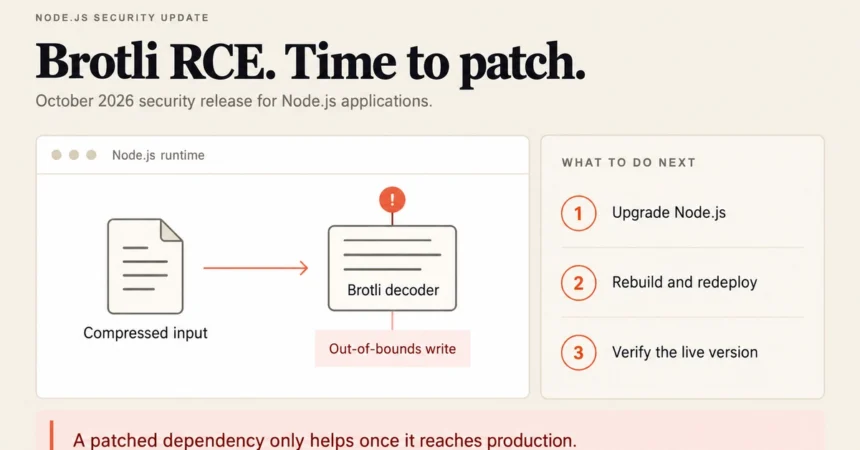
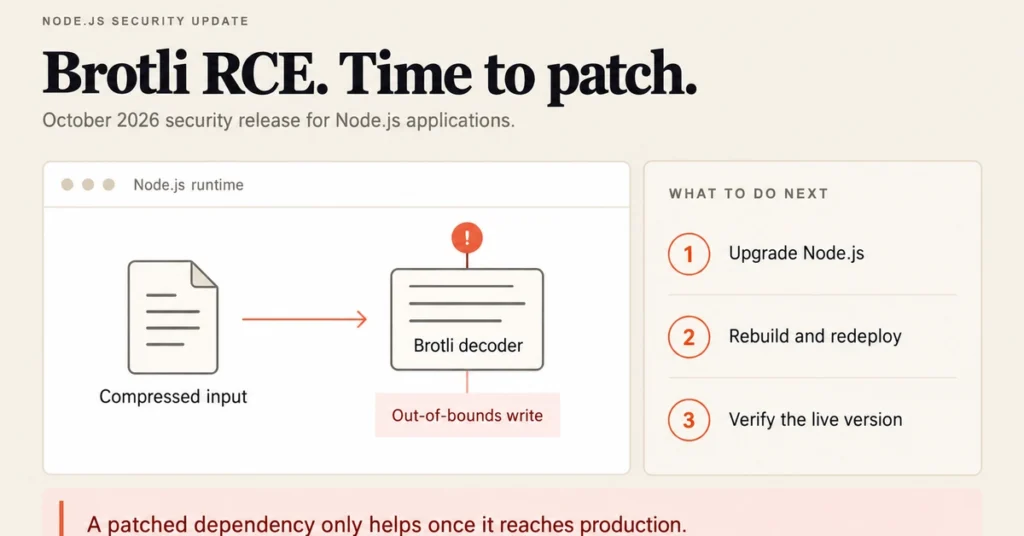
Dobësia kryesore, CVE-2026-111497, prek dekoduesin Brotli. Të dhënat e kompresuara të përgatitura posaçërisht mund të shkaktojnë shkrim jashtë kufijve të një buffer-i, rrëzim të procesit, ekspozim të memories ose ekzekutim kodi në distancë. Rreziku varet nga mundësia që sulmuesi t’i japë aplikacionit të dhëna Brotli për dekompresim; përdorimi i gzip për përgjigjet nuk e përjashton ekspozimin.
Përditësimi duhet të përfshijë çdo mjedis ku funksionon Node.js: serverë prodhimi, imazhe kontejnerësh, procese në sfond, sisteme ndërtimi, CI runners, mjedise serverless dhe mjete lokale. Ekipet duhet të zëvendësojnë versionet e prekura, të rivendosin shërbimet dhe të verifikojnë versionin real në ekzekutim. Vetëm ndryshimi i skedarit të versionit nuk mjafton.
Ndër dobësitë e tjera me rrezik të lartë është CVE-2026-105482: karakteret NUL në emrat DNS mund të bëjnë që aplikacioni të verifikojë një emër, por të zgjidhë një tjetër përmes c-ares. Kjo prek kontrollet e destinacioneve të webhook, listat e domeneve të lejuara dhe kufizimet e kërkesave dalëse.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.