Dy dobësi kritike në PHP u bënë publike më 21 tetor 2026 dhe, sipas autorit, tentativat e shfrytëzimit arritën në miliona brenda një dite. Ai analizoi të dhënat e projektit të tij MatrixMonitor për 20–22 tetor, sipas UTC-së, duke i krahasuar me kronologjinë e ngjarjeve. Analiza përfshiu 295 adresa IP sulmuese dhe u përmblodh në një raport kërcënimesh prej 27 faqesh.
Të njohura si PHP2Shell, dobësitë CVE-2026-109618 dhe CVE-2026-109619 prekin sigurinë e memories gjatë përpunimit të kërkesave në PHP. Të dyja kanë vlerësimin CVSS v4.0 9.2 dhe lejojnë ekzekutimin e kodit nga një sulmues i paautentikuar, me privilegjet e përdoruesit të serverit web. Kodi i cenueshëm daton nga PHP 5.4, në vitin 2012. Edhe faqet me WordPress, Drupal ose Joomla të përditësuar mbeteshin të ekspozuara nëse PHP nuk ishte përditësuar.
Sipas kronologjisë së paraqitur, sistemet kurth MadPot të Amazon regjistruan tentativën e parë më 17 tetor, katër ditë përpara publikimit. Më 20 tetor, një rrjedhje informacioni e shtyu PHP-në ta afronte publikimin me një ditë; po atë mbrëmje u publikua gabimisht një video që demonstronte shfrytëzimin.
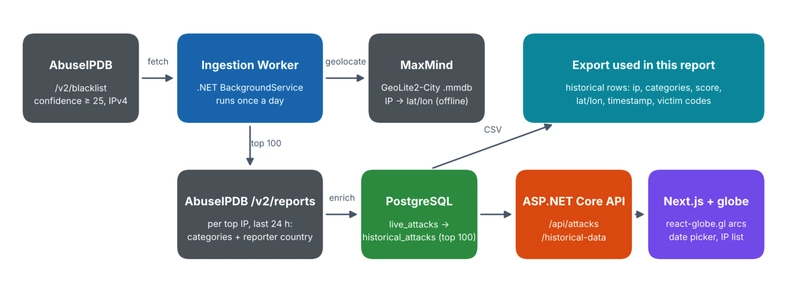
MatrixMonitor merr çdo ditë listën e zezë të AbuseIPDB, përcakton vendndodhjen e IP-ve me MaxMind dhe shfaq sulmuesit e raportuar më shpesh në një glob 3D. Historiku ditor mundëson krahasimin e aktivitetit në kohë. Projekti është i aksesueshëm në matrix-monitor.aniruddhagawali.dev.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.