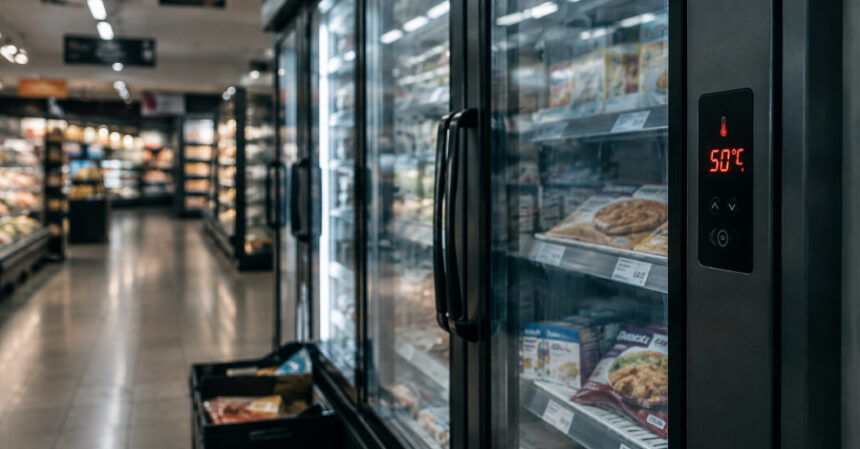
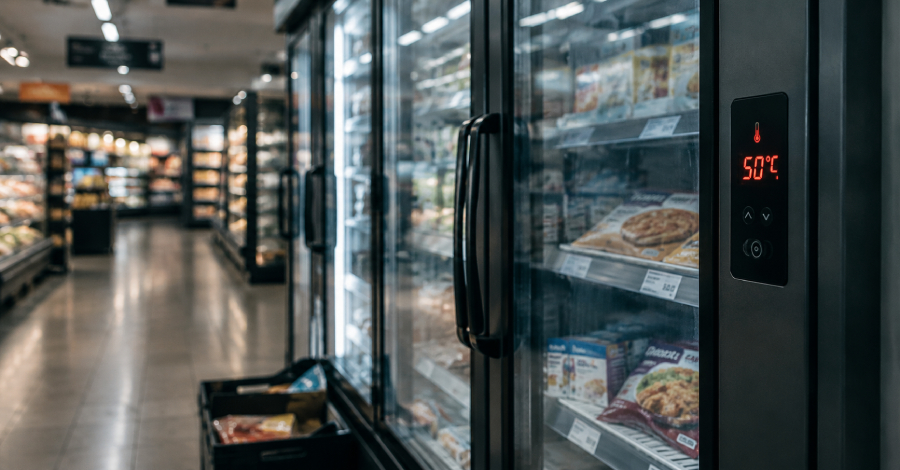
Sulmuesit ndryshuan nga distanca parametrat e sistemeve të ftohjes në supermarkete në Belgjikë, Suedi, Estoni dhe vende të tjera evropiane gjatë natës para së hënës, 2 nëntor. Frigoriferët dhe ngrirësit u ngrohën, duke detyruar disa dyqane të asgjësonin ushqime ose t’i hiqnin nga shitja.
Në Belgjikë, disa pajisje u kaluan në modalitetin e shkrirjes së akullit. Një dyqan ICA në Sjöbo të Suedisë raportoi se temperatura ishte vendosur në 50°C. Në një supermarket Selver në Estoni, ndërhyrja u zgjidh brenda rreth 10 minutash, pa dëmtuar produktet. Një kasap në Hove të Belgjikës vlerësoi humbjet në rreth 15.000 euro.
Danfoss konfirmoi përfshirjen e produkteve të veta, si në sulmet ndaj qindra supermarketeve franceze tri javë më parë. U raportuan edhe pajisje Copeland të prekura në Belgjikë. Deri të hënën në mbrëmje askush nuk kishte marrë përgjegjësinë dhe lidhja me sulmet në Francë mbetej e panjohur.
Këto sisteme mund të lidhen me internetin për monitorim dhe riparime nga distanca. Danfoss tha se sistemet e prekura në Holandë përdornin ende fjalëkalime të paracaktuara dhe nuk ishin në rrjet të sigurt; kompania përmendi edhe softuerin e vjetruar. Paralajmërimi i CERT-FR përfshin kontrollorë Danfoss dhe Copeland dhe vlerëson se fushatat e sulmeve ndaj tyre ka gjasa të vazhdojnë.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.