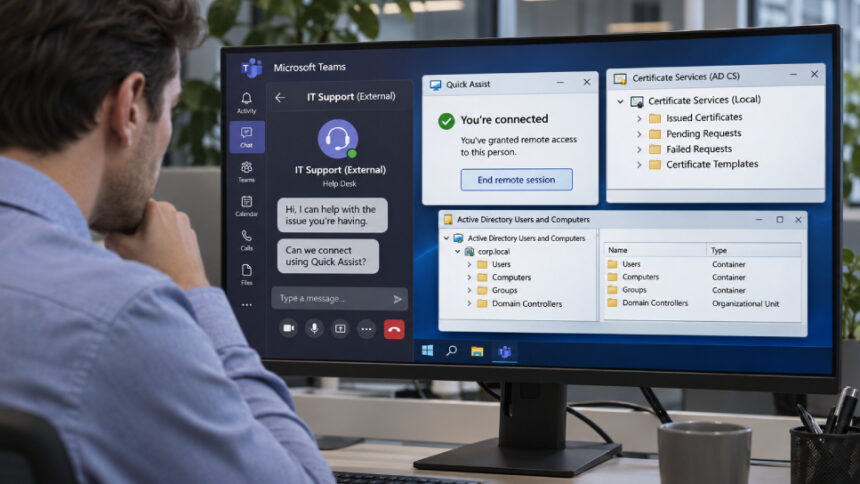
Microsoft hetoi dy ndërhyrje ku sulmuesit, duke u paraqitur si mbështetja IT e kompanisë në Teams, bindën punonjësit t’u jepnin kontrollin e kompjuterëve përmes Quick Assist. Ata nuk shfrytëzuan dobësi në Teams, por mashtrim dhe konfigurime të pasigurta të Active Directory Certificate Services (AD CS).
Në rastin e parë, dobësia e konfigurimit ESC1 u mundësoi të merrnin certifikata hyrjeje për llogari me privilegje të larta. Certifikatat mund të mbeten të vlefshme edhe pas ndryshimit të fjalëkalimit. Sulmuesit hynë në një kontrollues domeni dhe nisën kopjimin e të dhënave të fjalëkalimeve me DCSync, përpara se ndërhyrja mbrojtëse ta kufizonte operacionin.
Microsoft Defender bllokoi shumicën e aktivitetit, por një llogari e përjashtuar nga reagimi automatik mbeti e përdorshme. Përmes saj, sulmuesit arritën te një server skedarësh dhe përdorën Rclone për të transferuar të dhëna në një server të jashtëm SFTP. Microsoft nuk bëri të ditur sasinë e të dhënave të marra.
Në rastin e dytë, sulmuesit përdorën PetitPotam dhe teknikën ESC8 për të marrë një certifikatë për vetë kontrolluesin e domenit. Pas alarmeve të Defender, klienti izoloi kompjuterin dhe nuk u vu re aktivitet tjetër. Microsoft nuk ia atribuoi sulmet ndonjë grupi të njohur; këshillat e tij përqendrohen te konfigurimi dhe reagimi, jo te një përditësim korrigjues.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.