Aplikacionet që thërrasin OpenAI, Claude ose Gemini drejtpërdrejt nga shfletuesi mund të ekspozojnë çelësat API në kodin e frontend-it ose në trafikun e rrjetit. Çdo vizitor që i gjen mund t’i kopjojë dhe t’i përdorë shërbimet në llogari të pronarit, duke shkaktuar kosto të paautorizuara.
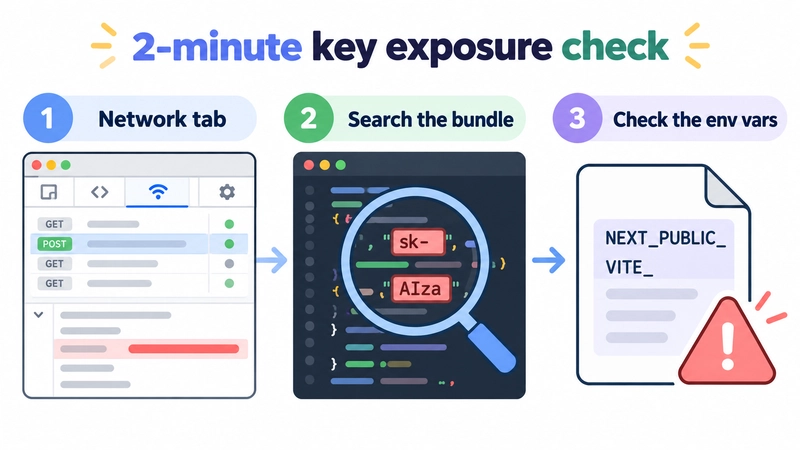
Kontrolli duhet kryer në faqen në prodhim, jo në localhost. Hapni DevTools, zgjidhni skedën Network dhe aktivizoni një funksion të IA-së, si dërgimi i një mesazhi. Filtroni sipas openai, anthropic ose googleapis dhe kontrolloni kërkesat drejt api.openai.com, api.anthropic.com ose generativelanguage.googleapis.com. Çelësi mund të shfaqet në header-at Authorization, x-api-key ose x-goog-api-key.
Nëse çelësi është i dukshëm, zëvendësojeni dhe zhvendosini thirrjet pas një rruge në server. Udhëzimet e Google dhe OpenAI rekomandojnë që kërkesat të kalojnë përmes backend-it, pa ia dërguar çelësin klientit. Google paralajmëron se çelësat e përfshirë në kodin e klientit mund të nxirren nga përdoruesit.
Rreziku shfaqet edhe kur çelësat vendosen në variabla VITE_ ose NEXT_PUBLIC_ dhe përdoren nga komponentë React. Biblioteka openai-node e çaktivizon si parazgjedhje mbështetjen për shfletuesin për të shmangur ekspozimin e kredencialeve; aktivizimi kërkon dangerouslyAllowBrowser: true.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.