



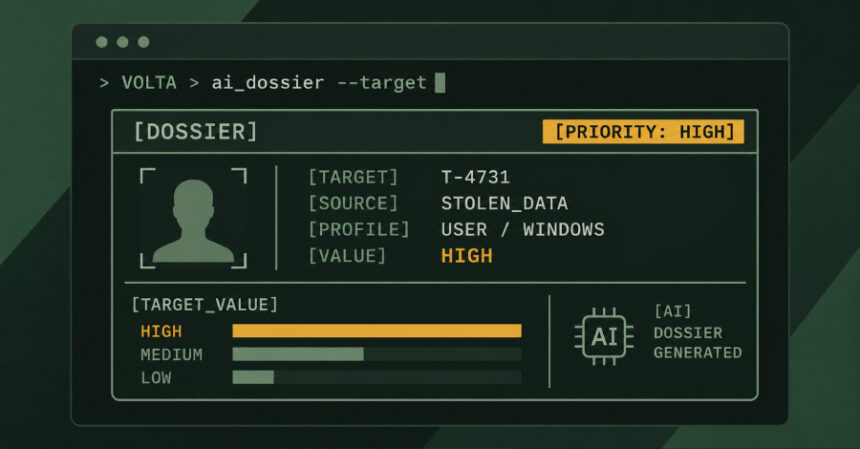
Studiuesit e Cisco Talos kanë zbuluar VOLTA-AUTODOXER, i njohur edhe si VOLTA, një malware për Windows që vjedh të dhëna dhe përdor modele të mëdha gjuhësore (LLM) për t’i renditur viktimat sipas mundësisë për përfitim financiar.
VOLTA mbledh fjalëkalime, cookies, të dhëna nga Outlook dhe Slack, karta pagese, fraza rikuperimi të kuletave të kriptomonedhave, sesione llogarish, tokenë Microsoft OAuth dhe çelësa SSH. Ai krijon një dosje me adresën, punëdhënësin dhe të dhëna të tjera të viktimës. Për të verifikuar adresën e banimit, kërkon fatura në Gmail përmes aksesit të vjedhur në sesion.
Dosja dërgohet për analizë përmes OpenRouter, fillimisht te Claude Opus 4.6 i Anthropic. Nëse modeli refuzon, malware kalon te Kimi K2 i Moonshot AI dhe Gemini 2.5 Flash i Google. Analiza rendit asetet sipas potencialit për monetizim dhe vlerëson sigurinë e viktimës, përfshirë praktikat e përdorimit të fjalëkalimeve.
Të dhënat nxirren përmes Telegram. Sipas Talos, përdorimi i një modeli konfigurimi me gjashtë fusha sugjeron se autori mund të ofrojë një paketë për ndërtimin e malware-it ose versione të personalizuara sipas porosisë. Roli i AI është t’i kursejë operatorit punën analitike, duke i kthyer të dhënat e vjedhura në dosje të prioritizuara për shfrytëzim financiar.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.



