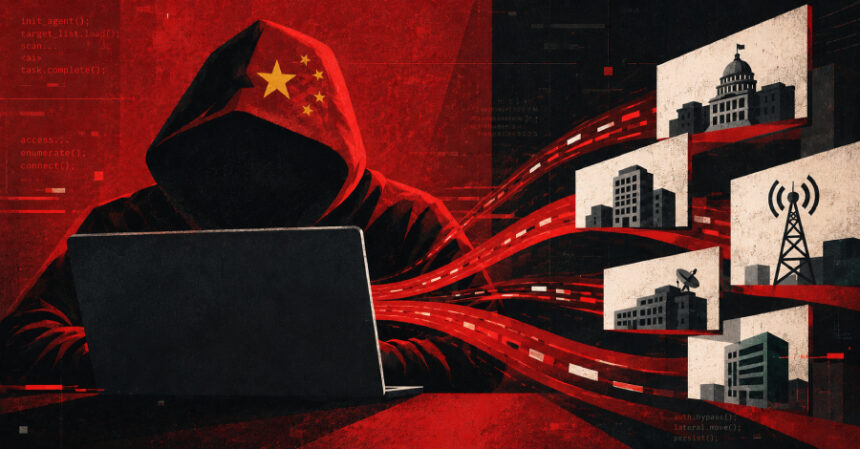
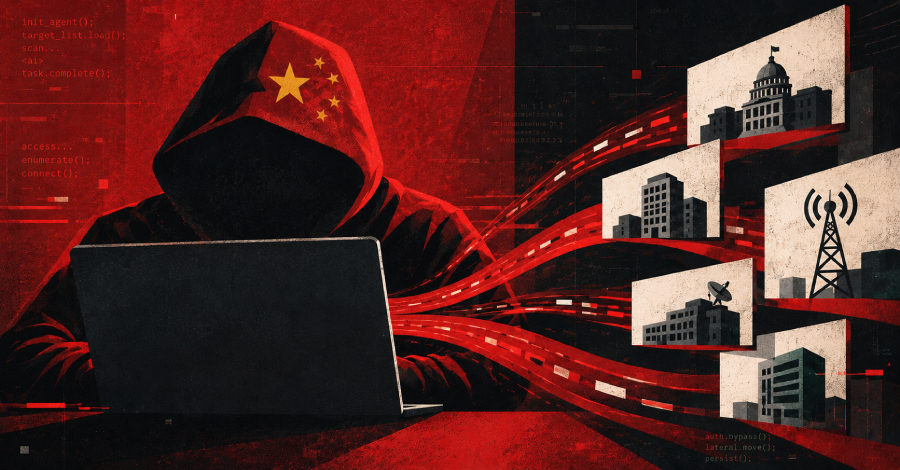
CrowdStrike ia atribuon grupit Vapor Panda, të mbështetur nga shteti kinez, përdorimin e ARTEX për sulme ndaj mbi 200 organizatave në botë, duke nisur më 17 tetor 2026. Objektivat përfshijnë ministri të jashtme në disa kontinente, organizata amerikane të sektorëve të gjysmëpërçuesve dhe mbrojtjes, institute kërkimore dhe operatorë telekomunikacioni.
ARTEX është një platformë testimi penetrimi, e ndërtuar në Go dhe e fuqizuar nga inteligjenca artificiale. Ajo përdor DeepSeek dhe një model tjetër komercial me abonim për të koordinuar agjentë planifikues dhe ekzekutues. Nën mbikëqyrjen e një operatori njerëzor, ata kryejnë zbulim të sistemeve, shfrytëzim dobësish dhe lëvizje anësore në rrjet.
Në nëntë organizata është konfirmuar aktivitet pas komprometimit, përfshirë instalimin e BLOODALCHEMY, një variant i ShadowPad, si dhe skanim rrjetesh e prova kredencialesh. Në të paktën 12 organizata të tjera janë vërejtur prova masive fjalëkalimesh dhe skanime kredencialesh.
Sipas CrowdStrike, ARTEX i mundëson një ekipi të vogël të ndjekë shumë objektiva njëkohësisht dhe të ndryshojë qasje kur një rrugë sulmi dështon. Në vetëm një ndërhyrje, agjentët planifikues konsumuan rreth 1,4 miliardë tokenë hyrës. Përdorimi i gjerë nga aktorë keqdashës e shtyu zhvilluesin Li Puhua ta mbyllë kodin burimor të platformës.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.