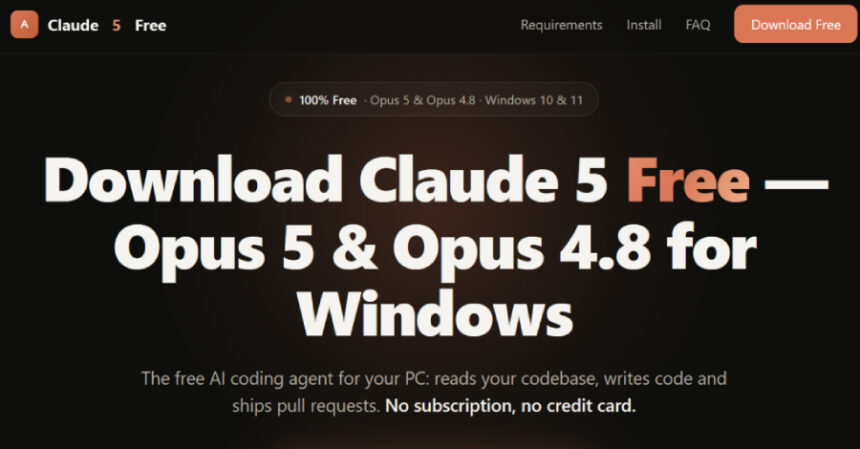
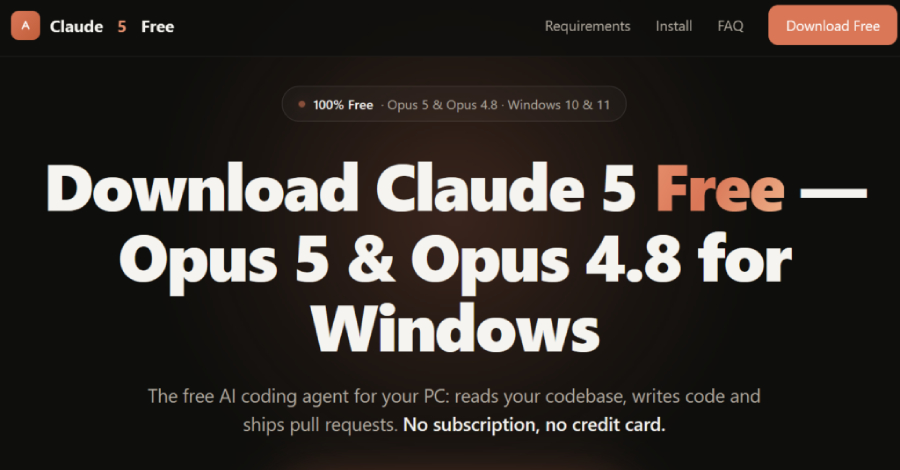
Sulmuesit po shpërndajnë malware përmes aplikacioneve të rreme për kompjuter që paraqiten si mjete AI të OpenAI dhe Anthropic. Sipas Check Point Research, fushata Yoba përdor projekte në GitHub me emra si GPT-5.6 Sol, GPT-6 Astra dhe Claude Opus për të shpërndarë YobaLoader.
Për t’u dukur të besueshëm, autorët kanë krijuar faqe GitHub.io që përshkruajnë aftësitë e supozuara të programeve. Ka gjithashtu shenja të manipulimit të rezultateve të kërkimit me SEO poisoning, që lidhjet drejt projekteve të shfaqen lart në Google.
Arkivat ZIP përmbajnë komponentë keqdashës pranë skedarëve legjitimë, të nënshkruar nga OpenAI dhe Anthropic. Përmes teknikës DLL sideloading, këta skedarë ngarkojnë malware në mënyrë të tërthortë. YobaDropper kontrollon emrin e programit që e nis, përdor vonesa për të penguar analizën dhe shmang infektimin në sisteme me disa konfigurime gjuhësore të tastierës, përfshirë ato të Rusisë dhe Bjellorusisë.
Malware ruan praninë në sistem përmes një detyre të planifikuar. YobaLoader përdor një shërbim DoH dhe platforma të zakonshme për ruajtjen e skedarëve, duke e bërë trafikun e komandimit dhe kontrollit më të vështirë për t’u dalluar. Ngarkesa e shkarkuar injektohet në «svchost.exe» dhe ekzekuton minuesin e kriptomonedhave XMRig.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.