Dy dobësi kritike në PHP, të njohura si PHP2Shell, mund t’u lejonin sulmuesve, në kushte të caktuara, të ekzekutonin kod pa u autentikuar. PHP publikoi korrigjime emergjente më 21 tetor. Agjencitë evropiane të sigurisë kibernetike u kërkuan organizatave t’i zbatonin ato dhe të shqyrtonin izolimin e aplikacioneve nga rrjetet publike kur ndërhyrja e menjëhershme ishte e pamundur.
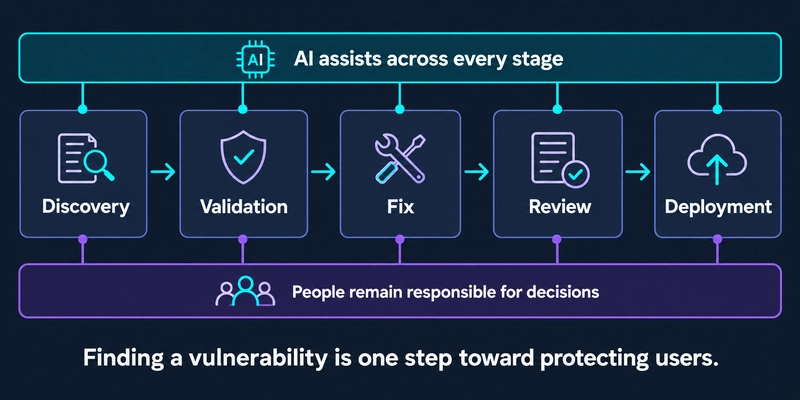
Ekipi kërkimor përdori modele AI për zbulimin e dobësive, zhvillimin e shfrytëzimeve dhe verifikimin e korrigjimeve. Megjithatë, përshkrimi i Calif tregon se studiuesit u mbështetën në punë të mëparshme dhe në pyetje të synuara: gjykimi njerëzor mbeti thelbësor për drejtimin e mjeteve.
Sipas PHP Foundation, shenja të problemit bazë të memories ishin shfaqur që në vitin 2024. Korrigjimet kërkonin vendime të vështira inxhinierike dhe për pajtueshmërinë, ndërsa puna ngeci për shkak të problemeve në vendimmarrje dhe kufizimeve të burimeve. Fondacioni pranoi një «dështim strukturor», duke nxjerrë në pah hendekun mes zbulimit dhe korrigjimit të dobësive.
Në vitin 2025, fondacioni raportoi 730,534 dollarë kontribute dhe 11 zhvillues të kontraktuar me kohë të plotë ose të pjesshme, që punonin jo vetëm për sigurinë. Shpenzimet tejkaluan donacionet me rreth 139,000 dollarë për të ruajtur stafin teknik; rezervat mbetën të shëndetshme. Këto shifra mbulojnë vetëm fondacionin, jo gjithë ekosistemin PHP.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.