



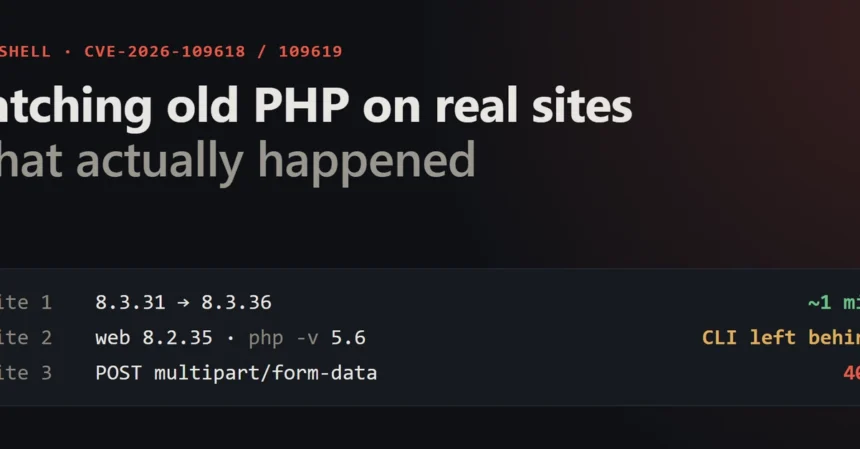
Përditësimi kundër PHP2Shell solli rezultate të ndryshme në disa faqe në prodhim: njëra u përditësua për rreth një minutë; në një tjetër u zbulua një ekzekutues PHP 5.6 krahas serverit të përditësuar. Në një rast tjetër, ndërhyrja emergjente e ofruesit të hostimit prishi panelin e administrimit para publikimit të njoftimit të sigurisë.
PHP2Shell përfshin CVE-2026-109618 (GHSA-w8hw-w9fx-j79w) dhe CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp), dy dobësi në PHP që mundësojnë ekzekutim kodi në distancë pa autentikim, me vlerësim 9.2 në CVSS v4.0. Ato lidhen me korruptimin e të dhënave gjatë mungesës së memories dhe ripërdorimin e gjendjes së pavlefshme mes kërkesave.
Sipas ekipit të PHP-së, rrezikohen të gjitha instalimet që shërbejnë kërkesa web, përfshirë PHP-FPM, mod_php, php-cgi, FrankenPHP dhe LiteSpeed. Rreziku është më i lartë te mod_php: një shfrytëzim i demonstruar vepron para kodit të aplikacionit, ndaj shtojcat e sigurisë nuk e ndalojnë. Njoftimi u publikua më 21 tetor 2026; më 26 tetor, CISA i shtoi të dyja në katalogun e dobësive të shfrytëzuara.
Versionet e korrigjuara janë 8.2.35, 8.3.36, 8.4.27 dhe 8.5.12. Përditësimi i WordPress apo CMS-së nuk mjafton. PHP 7.4 dhe 8.1 kërkojnë migrim; masat e përkohshme nuk garantojnë siguri. Duhet kontrolluar versioni që trajton realisht kërkesat web.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.



