Dy dobësi kritike në PHP, të publikuara më 21 tetor dhe të njohura si PHP2Shell, u lejojnë sulmuesve në internet të ekzekutojnë komanda në server pa llogari apo fjalëkalim. Të pranishme që nga PHP 5.4, ato u zbuluan nga Wiz Research, që demonstroi sulme funksionale kundër WordPress, Drupal dhe Joomla.
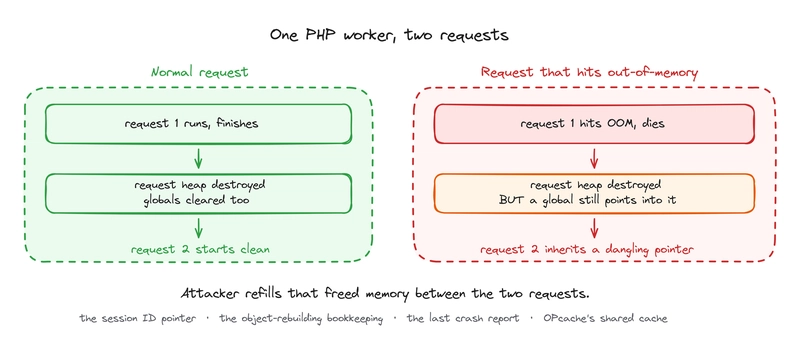
Shfrytëzimi nis kur serveri shteron memorien. PHP ripërdor procese pune për kërkesa të njëpasnjëshme dhe pastron memorien mes tyre. Shterimi mund ta ndërpresë këtë pastrim, duke lënë variabla që vazhdojnë t’i referohen memories së liruar. Kërkesa pasuese në të njëjtin proces mund t’i përdorë këto referenca të mbetura.
Në një skenar, gjatë ngarkimit të një skedari mbetet një referencë e pavlefshme ndaj identifikuesit të sesionit. Sulmuesi mbush memorien e liruar me të dhëna të kontrolluara prej tij dhe nxit serverin të kthejë pjesë të memories në një cookie sesioni. Sipas Wiz, kjo funksionon edhe në faqe që nuk nisin sesione. Rrjedhja e informacionit, e kombinuar me manipulimin e strukturave për rindërtimin e objekteve të ruajtura, mundëson ekzekutimin e kodit.
Dobësia e dytë prek referencën ndaj raportit të fundit të dështimit dhe OPcache, memorien e përbashkët të skripteve të kompiluar. Një zhvillues i PHP kishte parë shenjat e para gjatë një auditimi sigurie në vitin 2024, por nuk kishte arritur të realizonte një sulm funksional.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.