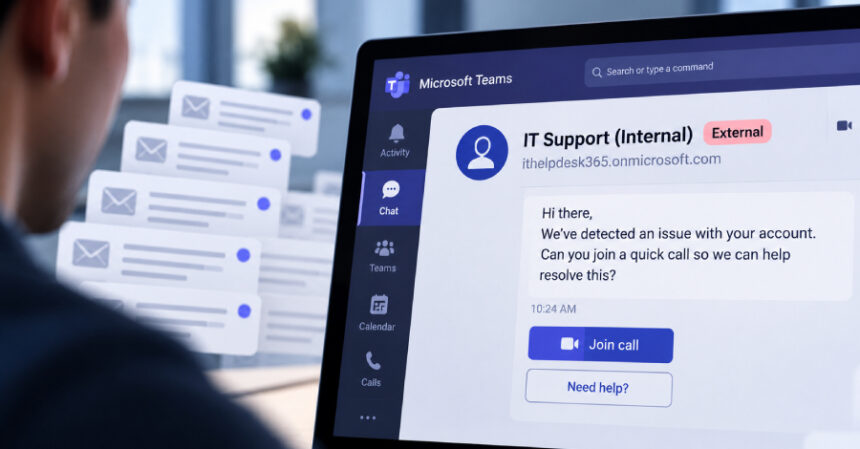
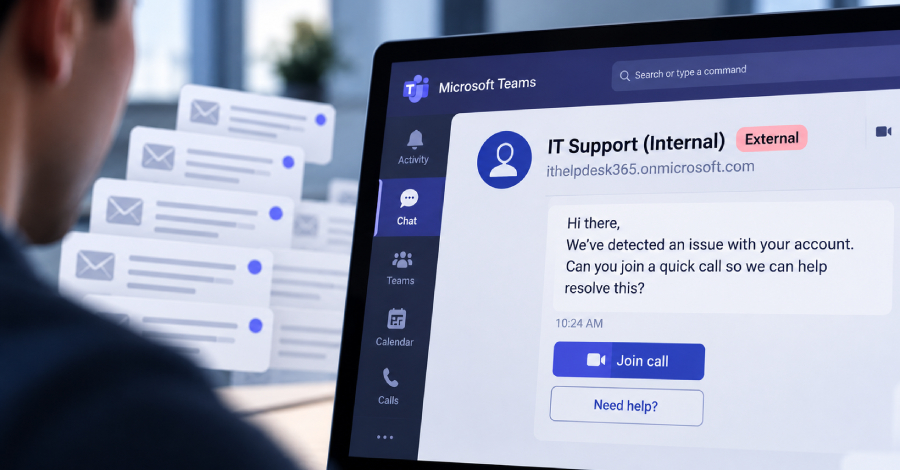
Arctic Wolf Labs ka identifikuar në qindra raste një model mashtrimi ku sulmuesit shfrytëzojnë bisedat e jashtme në Microsoft Teams për t’u paraqitur si mbështetje IT. Ata përdorin llogari Microsoft 365 të krijuara rishtazi ose të siguruara më parë, me emra që imitojnë shërbimet teknike apo organizatën e shënjestruar.
Sulmet shpesh nisin me qindra email-e që mbushin kutinë postare të viktimës. Më pas vjen një mesazh në Teams me ofertën për ta zgjidhur problemin, duke krijuar urgjencë të rreme. Në rreth 30–40% të rasteve të hetuara janë përdorur domene *.onmicrosoft[.]com, të cilat Microsoft i gjeneron automatikisht kur krijohet një mjedis Microsoft 365.
Përmes mashtrimit dhe telefonatave, viktimat binden të lejojnë qasje në distancë me mjete legjitime si Quick Assist, AnyDesk ose TeamViewer. Sulmuesit më pas zbulojnë rrjetin, instalojnë malware, lëvizin drejt kontrolluesve të domenit dhe nxjerrin të dhëna të ndjeshme përpara vendosjes së ransomware. Sophos e ka lidhur këtë lloj aktiviteti edhe me Chaos ransomware.
Sipas Arctic Wolf, objektiva janë organizatat që lejojnë qasje të jashtme në Teams. Metoda shfrytëzon besimin, jo një dobësi të softuerit. Sulmuesit shpesh shmangin dërgimin e URL-ve në bisedë dhe shkarkojnë malware gjatë sesionit në distancë, duke anashkaluar skanimin e lidhjeve në mesazhe.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.