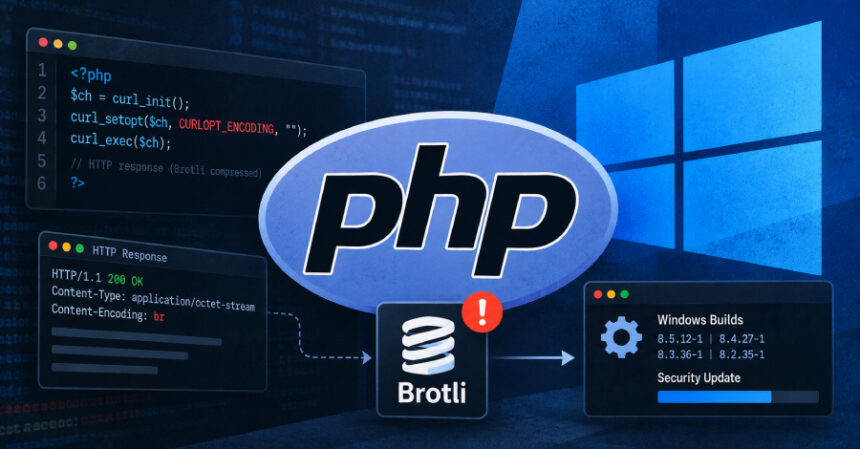
PHP ka rindërtuar paketat zyrtare për Windows të degëve 8.2–8.5 për të korrigjuar CVE-2026-111497 në bibliotekën Brotli. Cenueshmëria mundëson dëmtimin e memories dhe potencialisht ekzekutimin e kodit përmes një përgjigjeje të kompresuar, të përgatitur posaçërisht nga një server që aplikacioni kontakton.
Rreziku lidhet me dekompresimin automatik të përgjigjeve HTTP nga shtesa cURL. Ky funksion është i çaktivizuar si parazgjedhje, por aplikacionet mund ta aktivizojnë përmes CURLOPT_ENCODING. Biblioteka Guzzle e aktivizon në konfigurimin standard; The Hacker News nuk e ka testuar cenueshmërinë në Windows.
Paketat 8.5.12-1, 8.4.27-1, 8.3.36-1 dhe 8.2.35-1 përfshijnë Brotli 1.2.1. Ato dalin pesë ditë pas publikimeve të 21 tetorit dhe ruajnë korrigjimet për dy cenueshmëritë PHP2Shell. PHP këshillon instalimin e tyre nga faqja e shkarkimeve. Komanda php -v tregon të njëjtin version; paketat e reja dallohen nga prapashtesa -1 në emrin e skedarit dhe hash-i SHA-256.
Google e vlerëson cenueshmërinë kritike, me 9.2 pikë në CVSS 4.0. Njoftimi i PHP nuk përmend sulme, ndërsa vlerësimi i CISA-s i 23 tetorit nuk regjistronte shfrytëzim. OpenAI, që e zbuloi, këshillon çaktivizimin e dekompresimit automatik deri në përditësim; në Guzzle, decode_content vendoset në false.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.