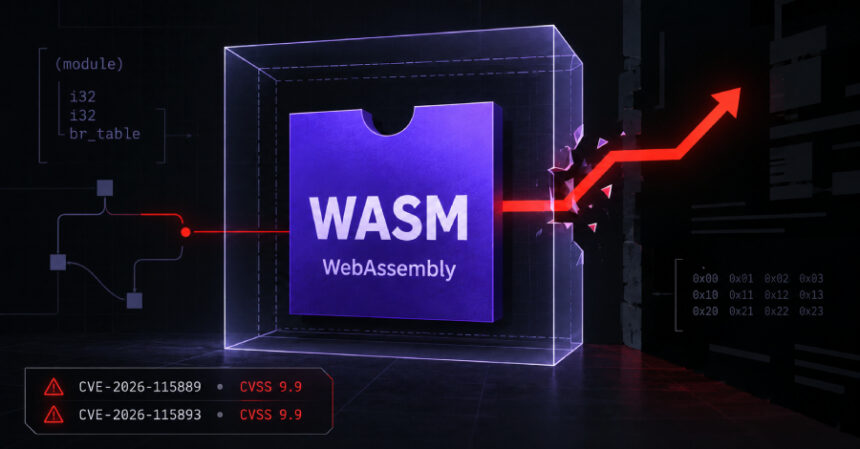
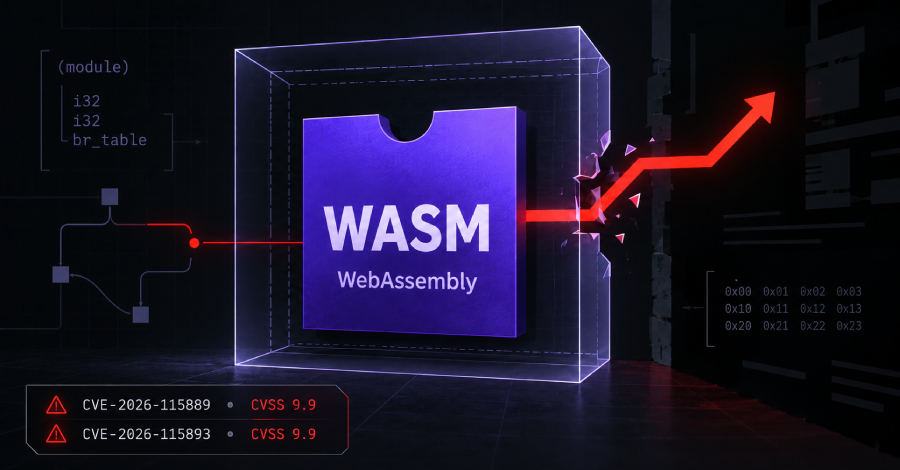
Dy dobësi kritike në Wasmtime, që ekzekuton kod WebAssembly jashtë shfletuesve, mund të lejojnë daljen e moduleve keqdashëse nga sandbox-i. Të dyja ndodhen në Cranelift, kompiluesin e parazgjedhur. Mirëmbajtësit e Bytecode Alliance i vlerësuan me 9.9 nga 10 në shkallën CVSS.
Shfrytëzimi kërkon që një version i cenueshëm të kompilojë një modul të kontrolluar nga sulmuesi. Rreziku është më i lartë për shërbimet që kompilojnë module të palëve të treta. CVE-2026-115889 lidhet me tejmbushjen e fushave numerike, që mund të prodhojë kod makinerik të pasaktë. CVE-2026-115893 prek vetëm ARM64 dhe lidhet me degëzimin e gabuar të instruksionit br_table.
Korrigjimet u publikuan më 19 dhe 20 tetor. Versionet e korrigjuara janë 36.0.19, 48.0.7, 49.0.4 dhe 50.0.0. Përdoruesit e degëve pa mbështetje duhet të kalojnë te njëri prej tyre. Programet që përfshijnë Wasmtime si bibliotekë duhen rindërtuar me versionin e korrigjuar; përditësimi i mjetit të komandave nuk mjafton.
Mirëmbajtësit nuk kanë raportuar sulme dhe njoftimet nuk japin zgjidhje të përkohshme. Deri më 26 tetor, GitHub nuk kishte një hyrje të shqyrtuar për CVE-2026-115893, ndaj përdoruesit e Dependabot nuk duhet të presin alarm për dobësinë ARM64.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.