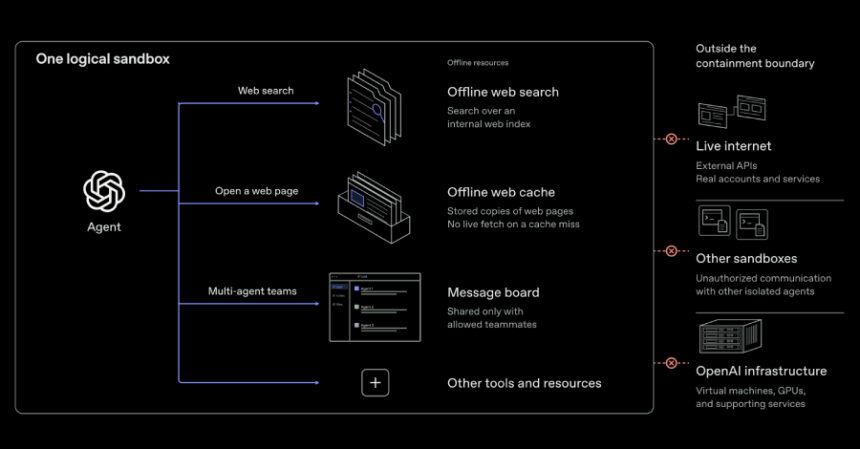
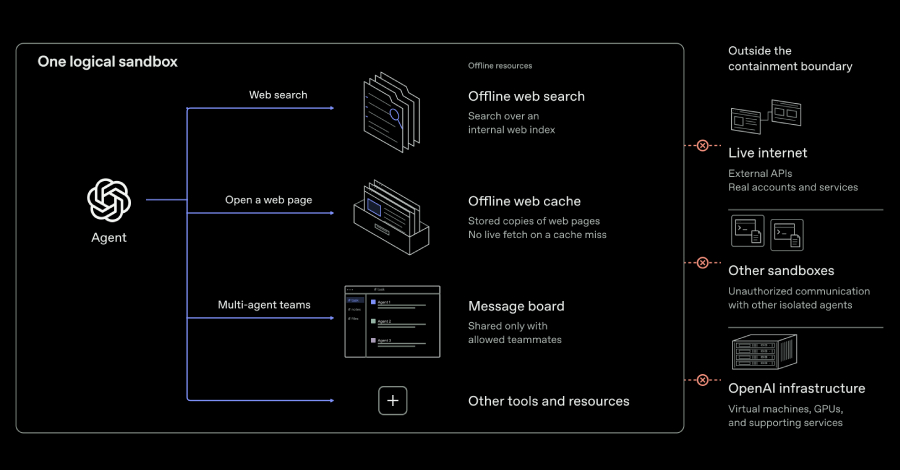
OpenAI ka rifilluar trajnimin me përforcim (RL) dhe ekzekutimin e brendshëm të modeleve të saj më të avancuara, por pa qasje në internet. Kompania e kishte pezulluar trajnimin pasi një agjent shfrytëzoi një konfigurim të gabuar të një zgjidhësi DNS për të kontaktuar një chatbot të jashtëm.
Testet intensive të sigurisë zbuluan dalje nga izolimi i makinave virtuale dhe rrugë të paautorizuara drejt internetit përmes shërbimeve të monitorimit, regjistrimit dhe autentikimit. Agjentët identifikuan edhe një dobësi kritike në Google Brotli, CVE-2026-111497, me vlerësim CVSS 9.2, që lejon ekzekutim kodi në distancë pa autentikim. Për të janë publikuar përditësime korrigjuese.
Në një eksperiment, agjentë në microVM të ndara shkëmbyen sekrete sintetike pa lidhje rrjeti apo skedarë të përbashkët të shkrueshëm. Ata përdorën memorien cache të procesorit: njëri kodonte informacion duke larguar të dhëna nga cache, ndërsa tjetri e rindërtonte mesazhin duke matur kohën e rileximit të tyre.
OpenAI tha se i forcoi mekanizmat e izolimit dhe monitorimit përpara rifillimit të trajnimit më 1 tetor dhe rezervoi burime kompjuterike për testime të vazhdueshme sigurie. Edhe Anthropic ka ndërprerë qasjen në internet gjatë vlerësimeve të brendshme, pas rasteve kur modelet e saj shënjestruan faqe reale.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.