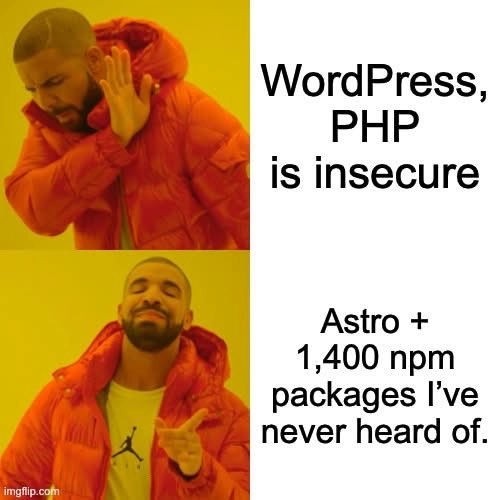
Krahasimi i sigurisë së WordPress me Astro nuk mund të mbështetet vetëm te numri i shtojcave apo paketave npm. Analiza përqendrohet te sipërfaqet e sulmit: pjesët e ekspozuara ndaj sulmuesve dhe mënyra se si dobësitë mund të prekin shumë faqe njëkohësisht.
WordPress ka pika hyrjeje të njohura, si /wp-login.php dhe /wp-admin, që shënjestrohen për sulme ndaj kredencialeve. REST API, AJAX dhe XML-RPC krijojnë sipërfaqe të tjera sulmi. Shtojcat ekzekutohen brenda të njëjtit proces PHP, me qasje në bazën e të dhënave dhe sistemin e skedarëve; mangësitë në kontrollet e lejeve mund të krijojnë dobësi.
Një cenueshmëri në WordPress ose në një shtojcë të përhapur u mundëson sulmuesve të përdorin të njëjtin shfrytëzim kundër shumë faqeve. Por ky standardizim ka edhe anën mbrojtëse: një korrigjim ose përditësim automatik i sistemit bazë mund të mbrojë njëherësh një numër të madh instalimesh.
Te Astro, zhvilluesit zgjedhin çfarë ekzekutohet në server, çfarë pararenderohet dhe cilat biblioteka përdoren. Kombinimet specifike kufizojnë mundësitë për shfrytëzim masiv, por ekipi mban më shumë përgjegjësi për gabimet në kodin e vet, përfshirë autentikimin. Asnjëra platformë nuk është automatikisht më e sigurt: rreziqet dhe mënyrat e dështimit ndryshojnë.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.