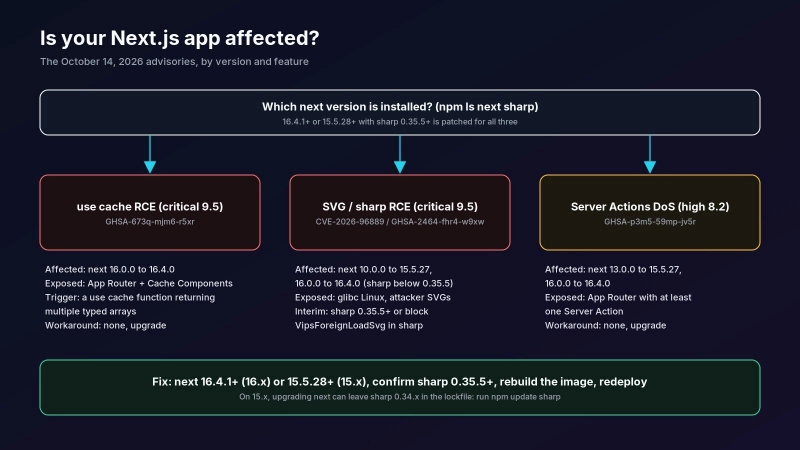
Përditësimi i Next.js i 14 tetorit 2026 korrigjon tri dobësi: dy kritike që lejojnë ekzekutim kodi në distancë (RCE) pa autentikim dhe një me rëndësi të lartë që shkakton mohim shërbimi (DoS). Korrigjimet përfshihen në versionet 16.4.1 dhe 15.5.28.
Dobësia GHSA-673q-mjm6-r5xr prek funksionet use cache që kthejnë disa typed arrays në versionet 16.0.0–16.4.0. CVE-2026-96889 / GHSA-2464-fhr4-w9xw prek Image Optimization API me SVG, përmes librsvg të sharp, në Linux me glibc. Ajo prek versionet 10.0.0–15.5.27 dhe 16.0.0–16.4.0. Të dyja kanë vlerësim CVSS 4.0 prej 9.5.
GHSA-p3m5-59mp-jv5r, me vlerësim 8.2, lejon që kërkesa të përgatitura posaçërisht të shkaktojnë përdorim të tepruar të CPU-së në aplikacione App Router me Server Actions. Preken versionet 13.0.0–15.5.27 dhe 16.0.0–16.4.0.
Rekomandohet kalimi në Next.js 16.4.1 ose më të ri në degën 16.x, ose në 15.5.28 në degën 15.x, verifikimi i sharp 0.35.5 ose më të ri, pastaj rindërtimi dhe rishpërndarja. Sipas provave të autorit, përditësimi në 15.5.28 mund ta lërë sharp 0.34.5 të cenueshëm, ndërsa npm audit raportoi zero dobësi për [email protected] të pakorrigjuar. Përditësimi vetëm i react nuk mjafton, sepse Next.js përfshin kopjet e veta të komponentëve përkatës.
Burimi: DEV Community (Web Dev Feed) — lexoni artikullin e plotë në anglisht.