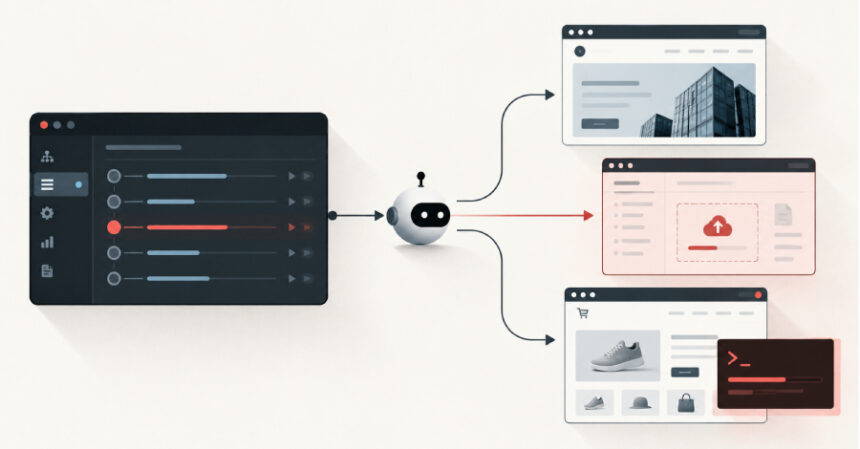
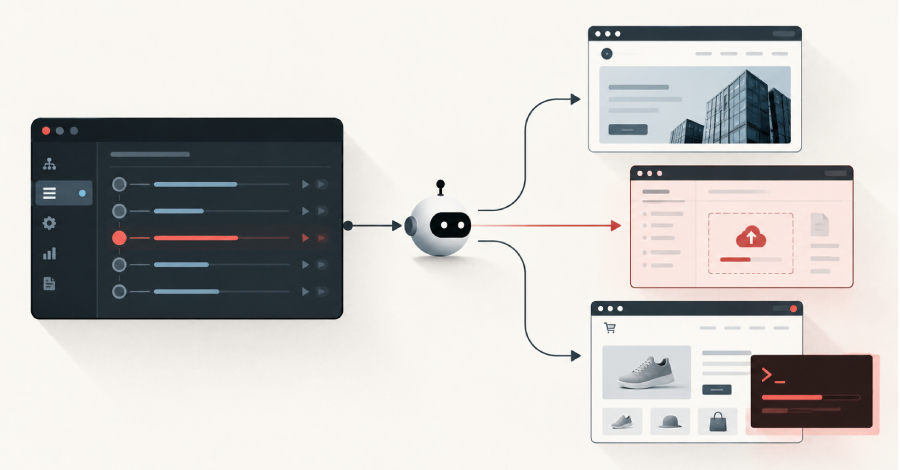
Një operator kriminal kinezishtfolës përdori agjentë autonomë të AI për të sulmuar mbi 1,200 faqe me ndërhyrje minimale njerëzore. Sipas Reuters, që shqyrtoi regjistrat e sulmuesit, operacioni arriti te faqet e mbi 100 kompanive, përfshirë Deere, SharkNinja dhe Cummins. Nuk dihet nëse u morën të dhëna apo në çfarë sasie.
Studiuesi Snorre Fagerland i NorForge e zbuloi aktivitetin përmes paneleve të kontrollit të mjetit Cairn, të lëna të hapura në internet. Mjeti me kod të hapur, i krijuar për testime të autorizuara sigurie, u përdor kundër dyqaneve online pa leje. Panelet i mundësuan studiuesit të ndiqte punën e sulmuesve në kohë reale.
Grupi më aktiv lidhte 14 panele me mbi 1,100 projekte sulmi, me objektiva në SHBA, Japoni dhe Australi. Sipas NorForge, synimi dukej të ishte qasja afatgjatë në sistemet e dyqaneve dhe pagesave. Firma konfirmoi në mënyrë të pavarur komprometimin e një shitësi shumë të madh amerikan. Depërtimet e suksesshme zgjatën mesatarisht pak më pak se 23 orë.
Kompanitë e emërtuara raportuan ndikim të kufizuar. Deere tha se mori masa korrigjuese dhe nuk kishte shenja qasjeje në informacion të ndjeshëm. SharkNinja tha se sulmi preku një faqe të veçuar mbështetjeje për produktet dhe se kërcënimi ishte izoluar. Cummins po hetonte një sulm të mundshëm ndaj një faqeje të administruar nga një furnizues.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.