Një sulmues përdori llogarinë e rrëmbyer të një kontribuesi në GitHub për të zëvendësuar arkivat e shkarkimit të pesë versioneve të OVHcloud CLI, të hënën, më 19 tetor. Sipas kompanisë, skedarët përmbanin malware të projektuar për të vjedhur të dhëna sekrete të ruajtura në diskun e pajisjeve ku ekzekutohej.
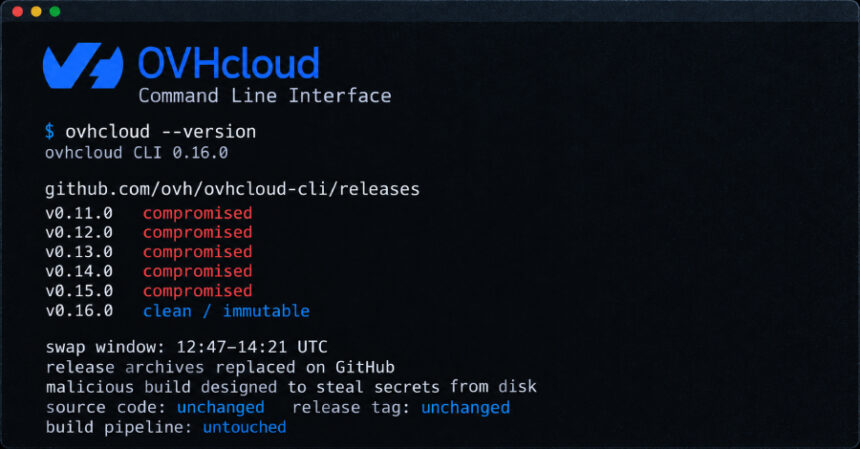
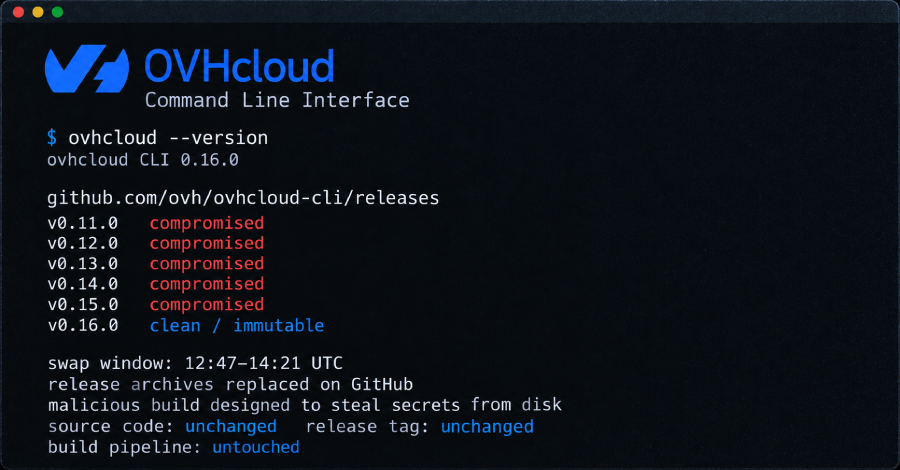
Arkivat e manipuluara ishin të disponueshme deri në 94 minuta, nga ora 12:47 deri në 14:21 UTC. Rreziku prek ata që instaluan ose përditësuan versionet v0.11.0–v0.15.0 gjatë këtij intervali, pa verifikuar hash-in, në macOS, Linux x86_64 ose arm64 dhe Windows x86_64. Versioni v0.10.0 nuk u prek, ndërsa kopjet e instaluara para këtij intervali dhe të papërditësuara mbeten origjinale.
OVHcloud hoqi arkivat e komprometuara dhe publikoi versionin e pastër v0.16.0, me mbrojtje që pengon ndryshimin e skedarëve në GitHub. Kodi burimor, etiketa e versionit dhe procesi CI/CD nuk u prekën. Incidentin e zbuloi një klient, pasi kontrolli i SHA-256 në procesin e tij CI identifikoi mospërputhjen e arkivit Linux arm64.
Themeluesi Octave Klaba u kërkoi të prekurve të ndryshojnë çdo të dhënë sekrete të ruajtur në disk, jo vetëm kredencialet API të OVHcloud. Kompania nuk ka bërë të ditur cilët skedarë lexonte malware, ku i dërgonte të dhënat apo sa kopje u shkarkuan. Është premtuar një raport i hollësishëm për incidentin.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.