Studiuesit e Forescout Research – Vedere Labs kanë zbuluar ROMULUS, një platformë që shpërndan malware përmes teknikës ClickFix. Ajo përdor faqe të rreme për t’i mashtruar përdoruesit që të ekzekutojnë komanda keqdashëse, duke infektuar pajisjet e tyre.
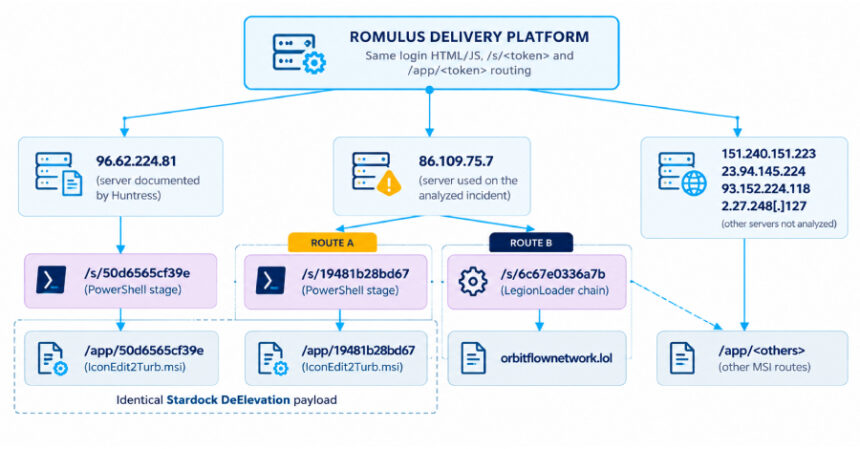
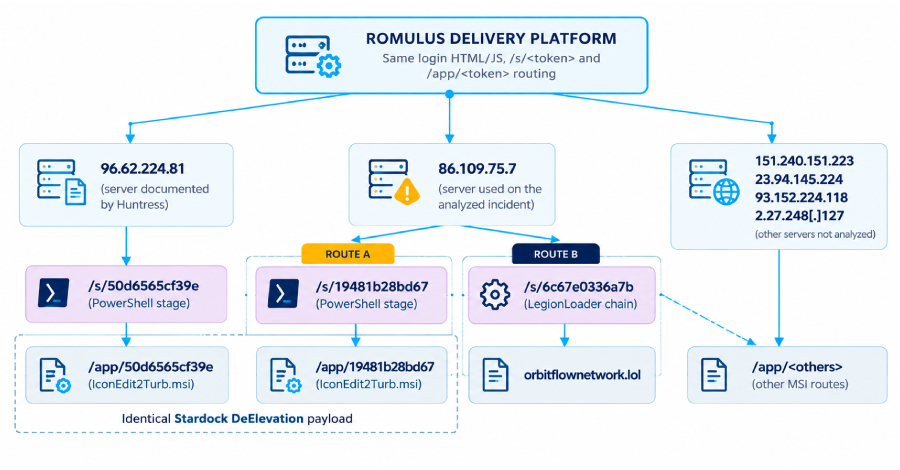
Forescout identifikoi gjashtë adresa IP që përdorin ROMULUS. Adresa 96.62.224[.]81 shërbente një skript ClickFix dhe një instalues MSI në një fushatë ku ChatGPT Custom GPTs keqdashëse i drejtonin viktimat te një URL e rreme. I njëjti malware u gjet edhe në serverin 86.109.75[.]7, i cili strehonte panelin ROMULUS.
Platforma ka dy pika fundore për shkarkimin e një skripti PowerShell, që përcakton ngarkesën pasuese: një instalues MSI të manipuluar me një ngarkues malware ose një arkiv të enkriptuar me Legion Loader. Ky i fundit, i njohur edhe si Satacom downloader, CurlyGate dhe RobotDropper, komunikon me një server të largët për të marrë dhe ekzekutuar ngarkesa shtesë.
Operatorët e ROMULUS mbeten të panjohur dhe nuk është përcaktuar nëse është shërbim kriminal tregtar, panel privat apo softuer i kopjuar mes operatorëve. Platforma nuk ka mbivendosje me RomulusLoader, malware i lidhur me grupin Silver Fox. Për zbutjen e rrezikut, studiuesit theksojnë kërkimin e komandave të dyshimta PowerShell dhe rasteve të DLL sideloading.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.