Kernel-mode Hardware-enforced Stack Protection është një veçori sigurie e Windows 11 që përdor mbështetjen e procesorit për të mbrojtur sistemin nga disa lloje sulmesh që synojnë memorien, veçanërisht sulmet që manipulojnë stack-un.
Microsoft e prezantoi këtë funksionalitet për Windows 11 22H2 si pjesë e përmirësimeve të sigurisë të Microsoft Defender.
Kur aktivizohet, Windows përdor mekanizma sigurie të bazuar në hardware për të kontrolluar integritetin e stack-ut. Kjo e bën më të vështirë për një sulmues që të shfrytëzojë dobësi të caktuara të memories për ekzekutimin e kodit keqdashës.
Çfarë është Kernel-mode Hardware-enforced Stack Protection?
Kernel-mode Hardware-enforced Stack Protection është projektuar kryesisht për të mbrojtur Windows nga sulmet stack buffer overflow.
Një stack buffer overflow mund të ndodhë kur një program shkruan më shumë të dhëna në një zonë të përkohshme të memories sesa ajo mund të mbajë. Një sulmues mund të përpiqet ta shfrytëzojë këtë situatë për të ndryshuar të dhëna të rëndësishme, si adresa ku programi duhet të rikthehet pas ekzekutimit të një funksioni.
Duke manipuluar këto adresa, sulmuesi mund të përpiqet të ndryshojë rrjedhën normale të ekzekutimit të programit dhe ta drejtojë atë drejt kodit keqdashës.
Një teknikë e njohur që përdor manipulimin e rrjedhës së ekzekutimit quhet:
Return-Oriented Programming (ROP).
ROP mund t’i mundësojë një sulmuesi të përdorë pjesë ekzistuese të kodit në memorie për të kryer veprime që programi normalisht nuk do t’i kryente.
Çfarë janë Shadow Stacks?
Për të ofruar këtë mbrojtje, Windows përdor një mekanizëm të quajtur Shadow Stack.
Shadow Stack është një zonë e veçantë e memories që mban një kopje të informacionit kritik të stack-ut normal. Ajo mbrohet nga hardware-i dhe nuk mund të modifikohet në të njëjtën mënyrë si stack-u standard nga aplikacionet.
Procesi funksionon në mënyrë të thjeshtuar kështu:
- Kur thirret një funksion, adresa e kthimit ruhet në stack-un normal dhe gjithashtu në Shadow Stack.
- Kur funksioni përfundon, sistemi kontrollon adresën e kthimit në stack-un normal dhe e krahason atë me adresën e ruajtur në Shadow Stack.
- Nëse të dyja adresat përputhen, ekzekutimi vazhdon normalisht.
- Nëse adresat nuk përputhen, kjo mund të tregojë se stack-u është manipuluar nga një exploit ose sulm.
Në këtë rast, Windows mund ta ndërpresë procesin për të parandaluar ekzekutimin e kodit potencialisht keqdashës.
Ky mekanizëm ndihmon në zvogëlimin e rrezikut nga sulme të ndryshme të memories dhe mund të ofrojë mbrojtje shtesë edhe ndaj disa dobësive të panjohura ose zero-day.
Kërkesat hardware
Kernel-mode Hardware-enforced Stack Protection nuk funksionon në çdo kompjuter.
Procesori duhet të mbështesë teknologjitë përkatëse të sigurisë të bazuara në hardware.
Në përgjithësi, kërkohet hardware relativisht modern, si:
- Intel Tiger Lake ose procesorë më të rinj;
- AMD Zen 3 ose procesorë më të rinj.
Gjithashtu, CPU Virtualization duhet të jetë e aktivizuar në BIOS/UEFI.
Në procesorët Intel, teknologjia përkatëse njihet si Control-flow Enforcement Technology (CET).
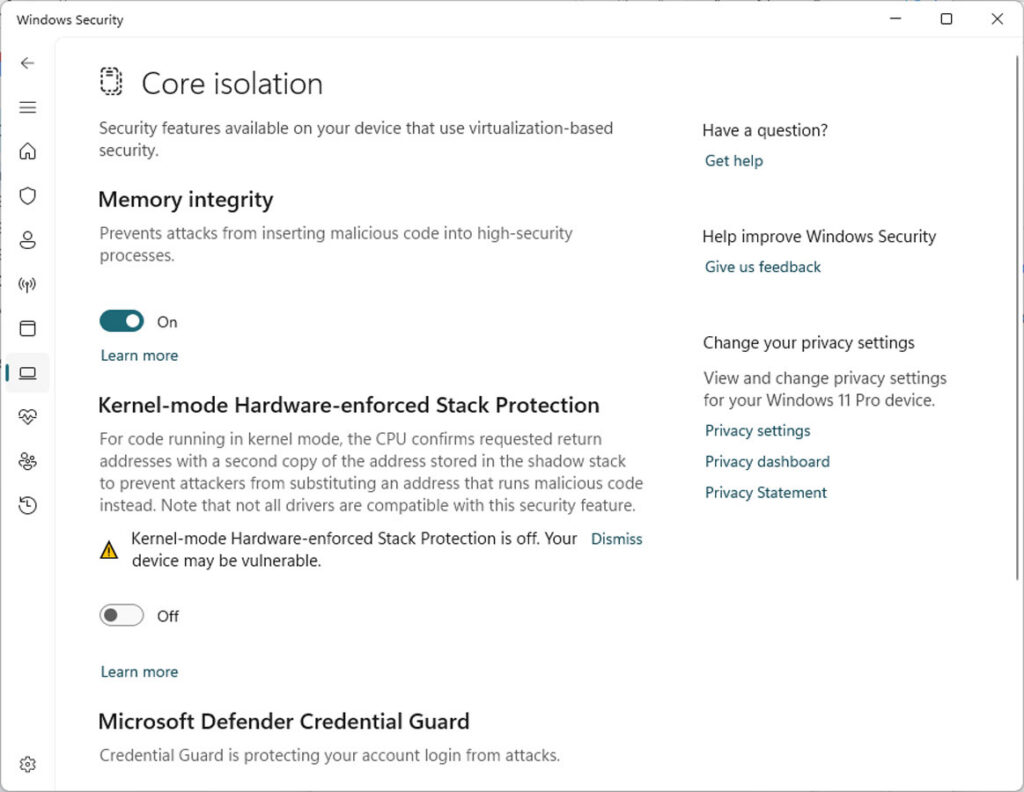
Si të aktivizoni Kernel-mode Hardware-enforced Stack Protection
Nëse kompjuteri juaj ka hardware të mbështetur dhe Windows 11 është i përditësuar, aktivizimi është relativisht i thjeshtë.
Hapni:
Source: BleepingComputer
Windows Security
Pastaj shkoni te:
Source: Reddit
Device Security → Core Isolation
Nëse procesori dhe konfigurimi i kompjuterit e mbështesin këtë teknologji, duhet të shfaqet opsioni:
Kernel-mode Hardware-enforced Stack Protection
Ndryshojeni opsionin në:
On
Windows do të kontrollojë driver-at që janë të ngarkuar në sistem për të identifikuar nëse ndonjëri prej tyre ka probleme kompatibiliteti me këtë funksionalitet.
Çfarë ndodh nëse ka driver-a të papajtueshëm?
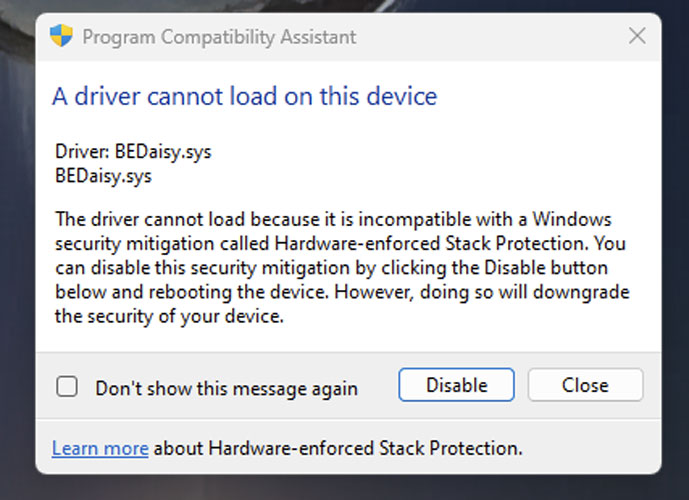
Nëse Windows zbulon një driver që nuk është kompatibël, mund të mos ju lejojë ta aktivizoni menjëherë funksionin.
Në këtë rast, Windows mund t’ju tregojë një listë me driver-at problematikë.
Rekomandohet që:
- të identifikoni pajisjen ose programin që përdor driver-in;
- të kontrolloni për një version më të ri të driver-it;
- të instaloni përditësimin;
- të provoni përsëri aktivizimin e Stack Protection.
Nëse nuk gjendet asnjë konflikt, Windows mund t’ju kërkojë të rinisni kompjuterin.
Pas restart-it, Kernel-mode Hardware-enforced Stack Protection duhet të jetë aktiv.
Probleme që mund të shfaqen
Aktivizimi i kësaj veçorie mund të shkaktojë probleme kompatibiliteti me disa programe.
Arsyeja kryesore janë driver-at që nuk janë projektuar për të funksionuar me mekanizmin e ri të mbrojtjes së stack-ut.
Në disa raste Windows mund të lejojë aktivizimin e funksionit edhe pse një driver problematik nuk është identifikuar paraprakisht.
Pas aktivizimit mund të ndodhë që:
- një program të mos hapet;
- një lojë të mos funksionojë;
- Windows të raportojë një driver të papajtueshëm;
- në raste më të rralla të ndodhin probleme me stabilitetin e sistemit.
Windows mund t’ju kërkojë ta çaktivizoni funksionin nëse një driver i domosdoshëm nuk është kompatibël.
Probleme me lojërat dhe sistemet Anti-Cheat
Problemet e kompatibilitetit janë raportuar veçanërisht me disa driver-a të përdorur nga sistemet anti-cheat dhe mekanizmat e mbrojtjes së copyright-it.
Këta driver-a zakonisht punojnë në nivele të ulëta të sistemit operativ dhe për këtë arsye mund të bien në konflikt me mekanizmat e rinj të sigurisë së kernel-it.
Janë raportuar konflikte me sisteme anti-cheat të përdorura nga lojëra të ndryshme, përfshirë tituj si PUBG, Valorant, Destiny 2, Genshin Impact, DayZ dhe lojëra të tjera.
Me kalimin e kohës, driver-at dhe sistemet anti-cheat mund të përditësohen për të qenë kompatibël me këto mekanizma sigurie.
A duhet ta aktivizoni?
Nëse kompjuteri juaj e mbështet dhe Windows nuk raporton driver-a të papajtueshëm, aktivizimi i Kernel-mode Hardware-enforced Stack Protection mund të shtojë një shtresë tjetër mbrojtjeje ndaj sulmeve që synojnë memorien dhe kernel-in e Windows.
Megjithatë, pas aktivizimit është e rëndësishme të kontrolloni nëse programet, driver-at dhe lojërat që përdorni vazhdojnë të funksionojnë normalisht.
Nëse shfaqen probleme, kontrolloni fillimisht për përditësime të driver-ave ose programeve përpara se të vendosni ta çaktivizoni funksionin.
Burimi është artikulli i Lawrence Abrams në BleepingComputer, publikuar më 25 prill 2023.